a16z:漏洞利用曾是瓶颈,AI 让攻击成本从数月降到数小时
The Exploit Was the Bottleneck
a16z 分析师撰文指出,2026 年 AI 智能体已把从漏洞到可用 exploit 的成本从专业人员的数周压缩到数小时,8 月底一次行动在 4 小时内攻破首个真实受害者,26 秒内攻陷 11 个组织,累计 48 国 395 个机构被攻破,其中一半是学校。
文章用 23 年漏洞利用数据和 2026 年多起真实事件,论证 AI 把攻击成本压到小时级而补丁节奏未变,影响将集中在无法快速更新的长尾系统。

8月的最后一天,一名操作员把几百个AI智能体指向了一台打印管理服务器,全球各地的学校和办公室都在用这台服务器。这些智能体搭建了一个测试实验室,为4天前披露的2个漏洞编写了利用程序,从一家互联网扫描服务那里拉取了一份目标清单,然后开始动手。从一个空的工作区到首次攻破真实受害者,用时不到4小时。第二天早上行动正式发起时,26秒内就有11家机构沦陷。等到GreyNoise统计完毕,48个国家的395家机构已被攻陷,其中一半是学校。干这些活的模型是一个廉价的开源权重模型,并非美国实验室的前沿模型。这些智能体甚至无视了一份要求它们避开的28个国家名单。
7周后,PHP的两个严重漏洞在补丁发布前泄露。PHP是70%网站使用的语言。在漏洞披露前4天、修复发布前12小时,攻击尝试就已经打到了亚马逊用来诱捕攻击者的诱饵服务器上,3天内就出现了可用的shell。CJ Moses是亚马逊的CISO,他写道,AI“让把补丁差异或安全公告变成可用利用程序的成本更低”,而且“7天或30天的SLA所假设的那段延迟已经不复存在”。
在我们公司内部,这些事件引发了一场争论:一方认为,一个糟糕的十年开始了,智能体能在数小时内利用每一个已公开的漏洞,攻击电网、供水系统和医院,而这些地方的补丁往往要打上几个月甚至几年。另一方则觉得这场景似曾相识。2003年,Metasploit被指会让每个业余爱好者都武装起来;2009年,Shodan被认为会暴露地球上每一台工业控制器和物联网设备。这两者都没有终结互联网。
我们的结论是这样的
二十年来,攻击性网络作战的瓶颈一直是将漏洞转化为可用利用程序所需的专业知识和时间。到了2025年和2026年,这项工作变得廉价而迅速,从数天、数月缩短到数分钟、数小时。打补丁的速度并没有变快,而且对世界上很大一部分系统,尤其是关键系统来说,也快不起来。
然而,这并不意味着一切加起来就是一场灾难。我们认为电网不会就此陷入黑暗,互联网也不会就此瘫痪。我们确实认为,这会导致类似2003年蠕虫时代和2017年WannaCry那样的疫情式爆发,受冲击最重的是那些无法快速更新的系统,以及少数几个单次入侵就价值数十亿美元的目标。
利用程序是我们可以跨越23年进行衡量的部分,所以我们的数据从这里开始。但一名熟练攻击者的时间成本在每一步都很重要。侦察网络、让利用程序适配特殊环境、在内网横向移动、拿到报酬:每一步都需要人,而一个人花上几天时间,只有面对能回本的目标才划算。这就是“小到不值得攻击”的含义。小机构从未躲过大规模攻击,但它们躲过了需要人工介入的攻击,因为不值得任何人花时间。
AI正在降低上述每一步的成本,而不只是利用程序那一步。这就是为什么今年秋天最大的两起事件根本不需要任何新漏洞:超市制冷攻击打的是那些早已不再获得更新的控制器,其弱点已经公开了好几个月;而Binance被盗案则是通过一名工程师的笔记本电脑得手的。
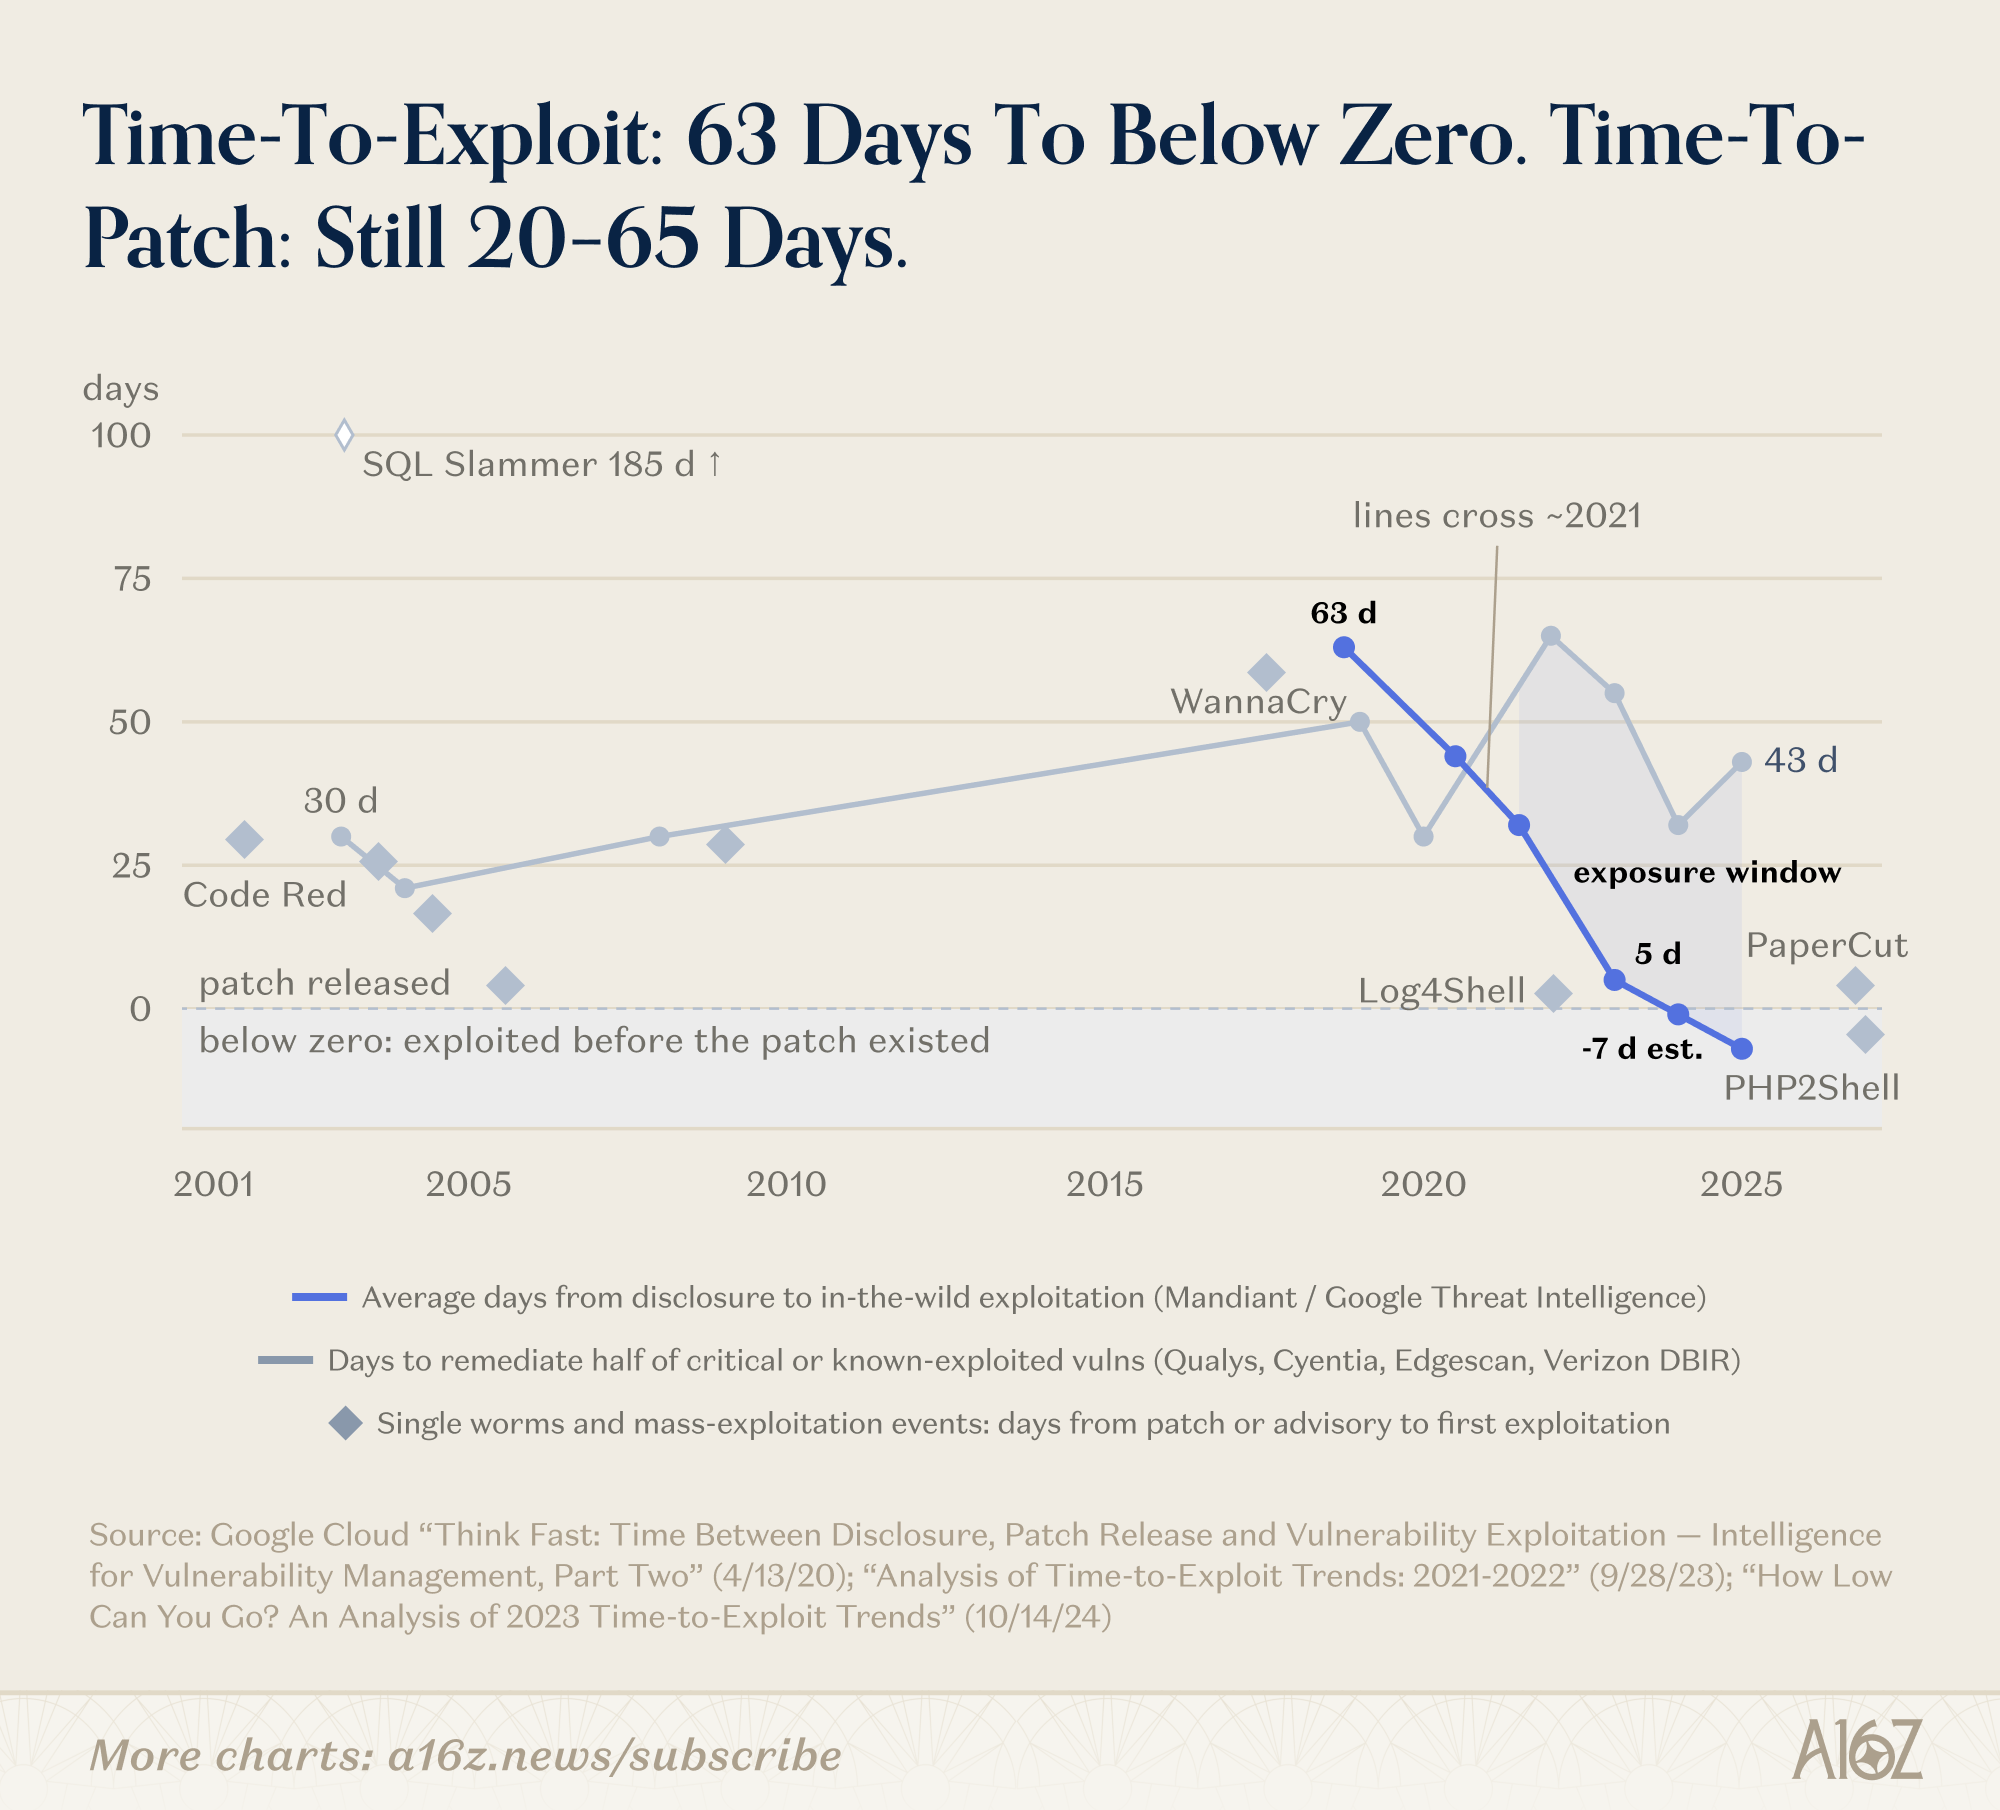
Mandiant 的数据显示,从漏洞披露到遭受攻击的平均时间从 2018-19 年的 63 天降至 2020-21 年的 44 天、2021-22 年的 32 天,2023 年仅为 5 天。到 2024 年,攻击平均在披露前一天就已发生。到 2025 年,则提前到了七天。
有一点需要注意:这些曲线交叉发生在智能体 AI 出现之前。专业攻击者——主要是国家背景的组织和勒索软件团伙——早就在补丁发布前攻击面向互联网的设备了。AI 改变的是谁能在这个窗口期内行动,以及已知漏洞(不只是零日漏洞)被武器化的速度有多快。
为什么利用环节曾是瓶颈
漏洞利用程序是一种把代码或逻辑中的漏洞转化为访问权限的程序。二十年来,编写这样一个程序成本高昂。RAND 2017 年对 200 多个零日漏洞的研究发现,专业人员编写一个可用的利用程序所需时间中位数为 22 天。漏洞经纪人每个漏洞要支付数千到数百万美元,而相关技能掌握在情报机构和少数资金充裕的犯罪团伙手中。
所需的专业技能或许能解释漏洞管理领域最常被引用的一个统计数字:已公布的漏洞中,只有约 6% 曾被观察到在野利用。Epoch 的 Timothée Chauvin 将这一差距主要归因于攻击者“没有足够时间去利用所有漏洞”。
这也是 Metasploit 没能终结互联网乱象的原因。Metasploit 让使用别人写好的利用程序变得廉价,但总得有人去编写它、选择目标并发动攻击。如今 AI 智能体也开始接手这些工作。
当时防御方也在进步。微软暂停 Windows 功能开发两个月,专注安全,随后发布了 Service Pack 2,默认开启防火墙并加强了更新控制。犯罪活动走向专业化,让攻击者更有理由保留可用来变现的访问权限。而 Metasploit 也成了防御方用来自我测试的工具。后两股力量至今仍然重要。但微软当时能改变全球大部分计算机上运行的软件,而如今暴露在外的系统横跨数千家厂商和数百万个已停止支持的安装实例。
更好的先例是稀缺环节变得免费的那一次——永恒之蓝。微软于 2017 年 3 月修复了该漏洞。一个月后,NSA 针对它的利用程序泄露。WannaCry 在补丁发布 59 天后爆发,导致英格兰 236 家医院信托中的 81 家受到影响。随后 NotPetya 来袭,造成超过 100 亿美元的损失。每个受害者都有两个月的时间来打补丁。
再往前是 1999-2004 年的蠕虫时代。根据 Jason Healey 引用的一项估算,那些疫情按 2025 年美元计算造成了超过 2500 亿美元的损失。微软的安全改革帮助控制住了局面。
实地发生了什么变化
2026年的实地记录虽然简短,却十分具体。9月21日,一个AI智能体在帮助台产品中串联了两个零日漏洞,入侵了荷兰漏洞披露研究所,升级过程“以秒计”,用DIVD的话说,这个智能体“自己决定了下一步”。5月,谷歌威胁情报团队报告了首个其评估为犯罪团伙用AI开发的零日漏洞,意图用于大规模利用,但在使用前被阻止。8月,NSA、CISA、FBI、能源部和EPA警告称,AI生成的脚本正瞄准能源、水务和化工厂中暴露在互联网上的西门子控制器。该公告没有点名任何新漏洞,只是旧有的暴露面被新近自动化了。而Dragos记录了一名入侵者将前沿模型用作其“主要技术执行者”,构建了一个17,000行的攻击框架,并触及了墨西哥一家水务公司办公网络与控制系统之间的边界,随后被阻止。
这些都不是灾难,而PHP漏洞恰恰从正反两面说明了问题。披露一周后,数百万次尝试仅产生了少量确认的入侵:内存破坏漏洞很难可靠利用,托管服务商和内容网络在一天内就在边缘拦截了攻击。但仍有260万到440万个面向互联网的PHP安装,其中约80%运行在项目已不再支持的版本上,还有数十万个完全无补丁可用。大多数是旧博客和小企业网站,没人会特意去攻击。但这正是关键:当攻击几乎免费时,攻击者不再需要“想要”某个目标,被劫持的网站就成了钓鱼、恶意软件或下一轮攻击活动的宿主。与千年虫问题不同,这个风险没有某个日期之后就会消失。
为何现在发生
前沿实验室的结果解释了实地情况。这些结果大多来自AI开发者自身,且在没有实时防御者的情况下运行,因此我们将其视为对实地所见现象的解释,而非其本身的证明。2026年3月,Anthropic报告称,数百次尝试和约4,000美元让其当时的模型产出了两个可用的Firefox漏洞利用。一个月后,其下一代模型(未公开发布)在同一任务上产出了181个。到6月,它报告从已发布的Firefox补丁(修复某个漏洞)到可用的漏洞利用,用时不到一小时;从没有源代码的Windows内核二进制文件到8条完整的提权链,用时18小时,每条成本约2,000美元。独立测量也指向同一方向:英国AI安全研究所发现,前沿模型独立完成的网络任务长度每4.7个月翻一番,并在5月报告了首批完成其32步企业网络靶场和工业控制靶场的模型。
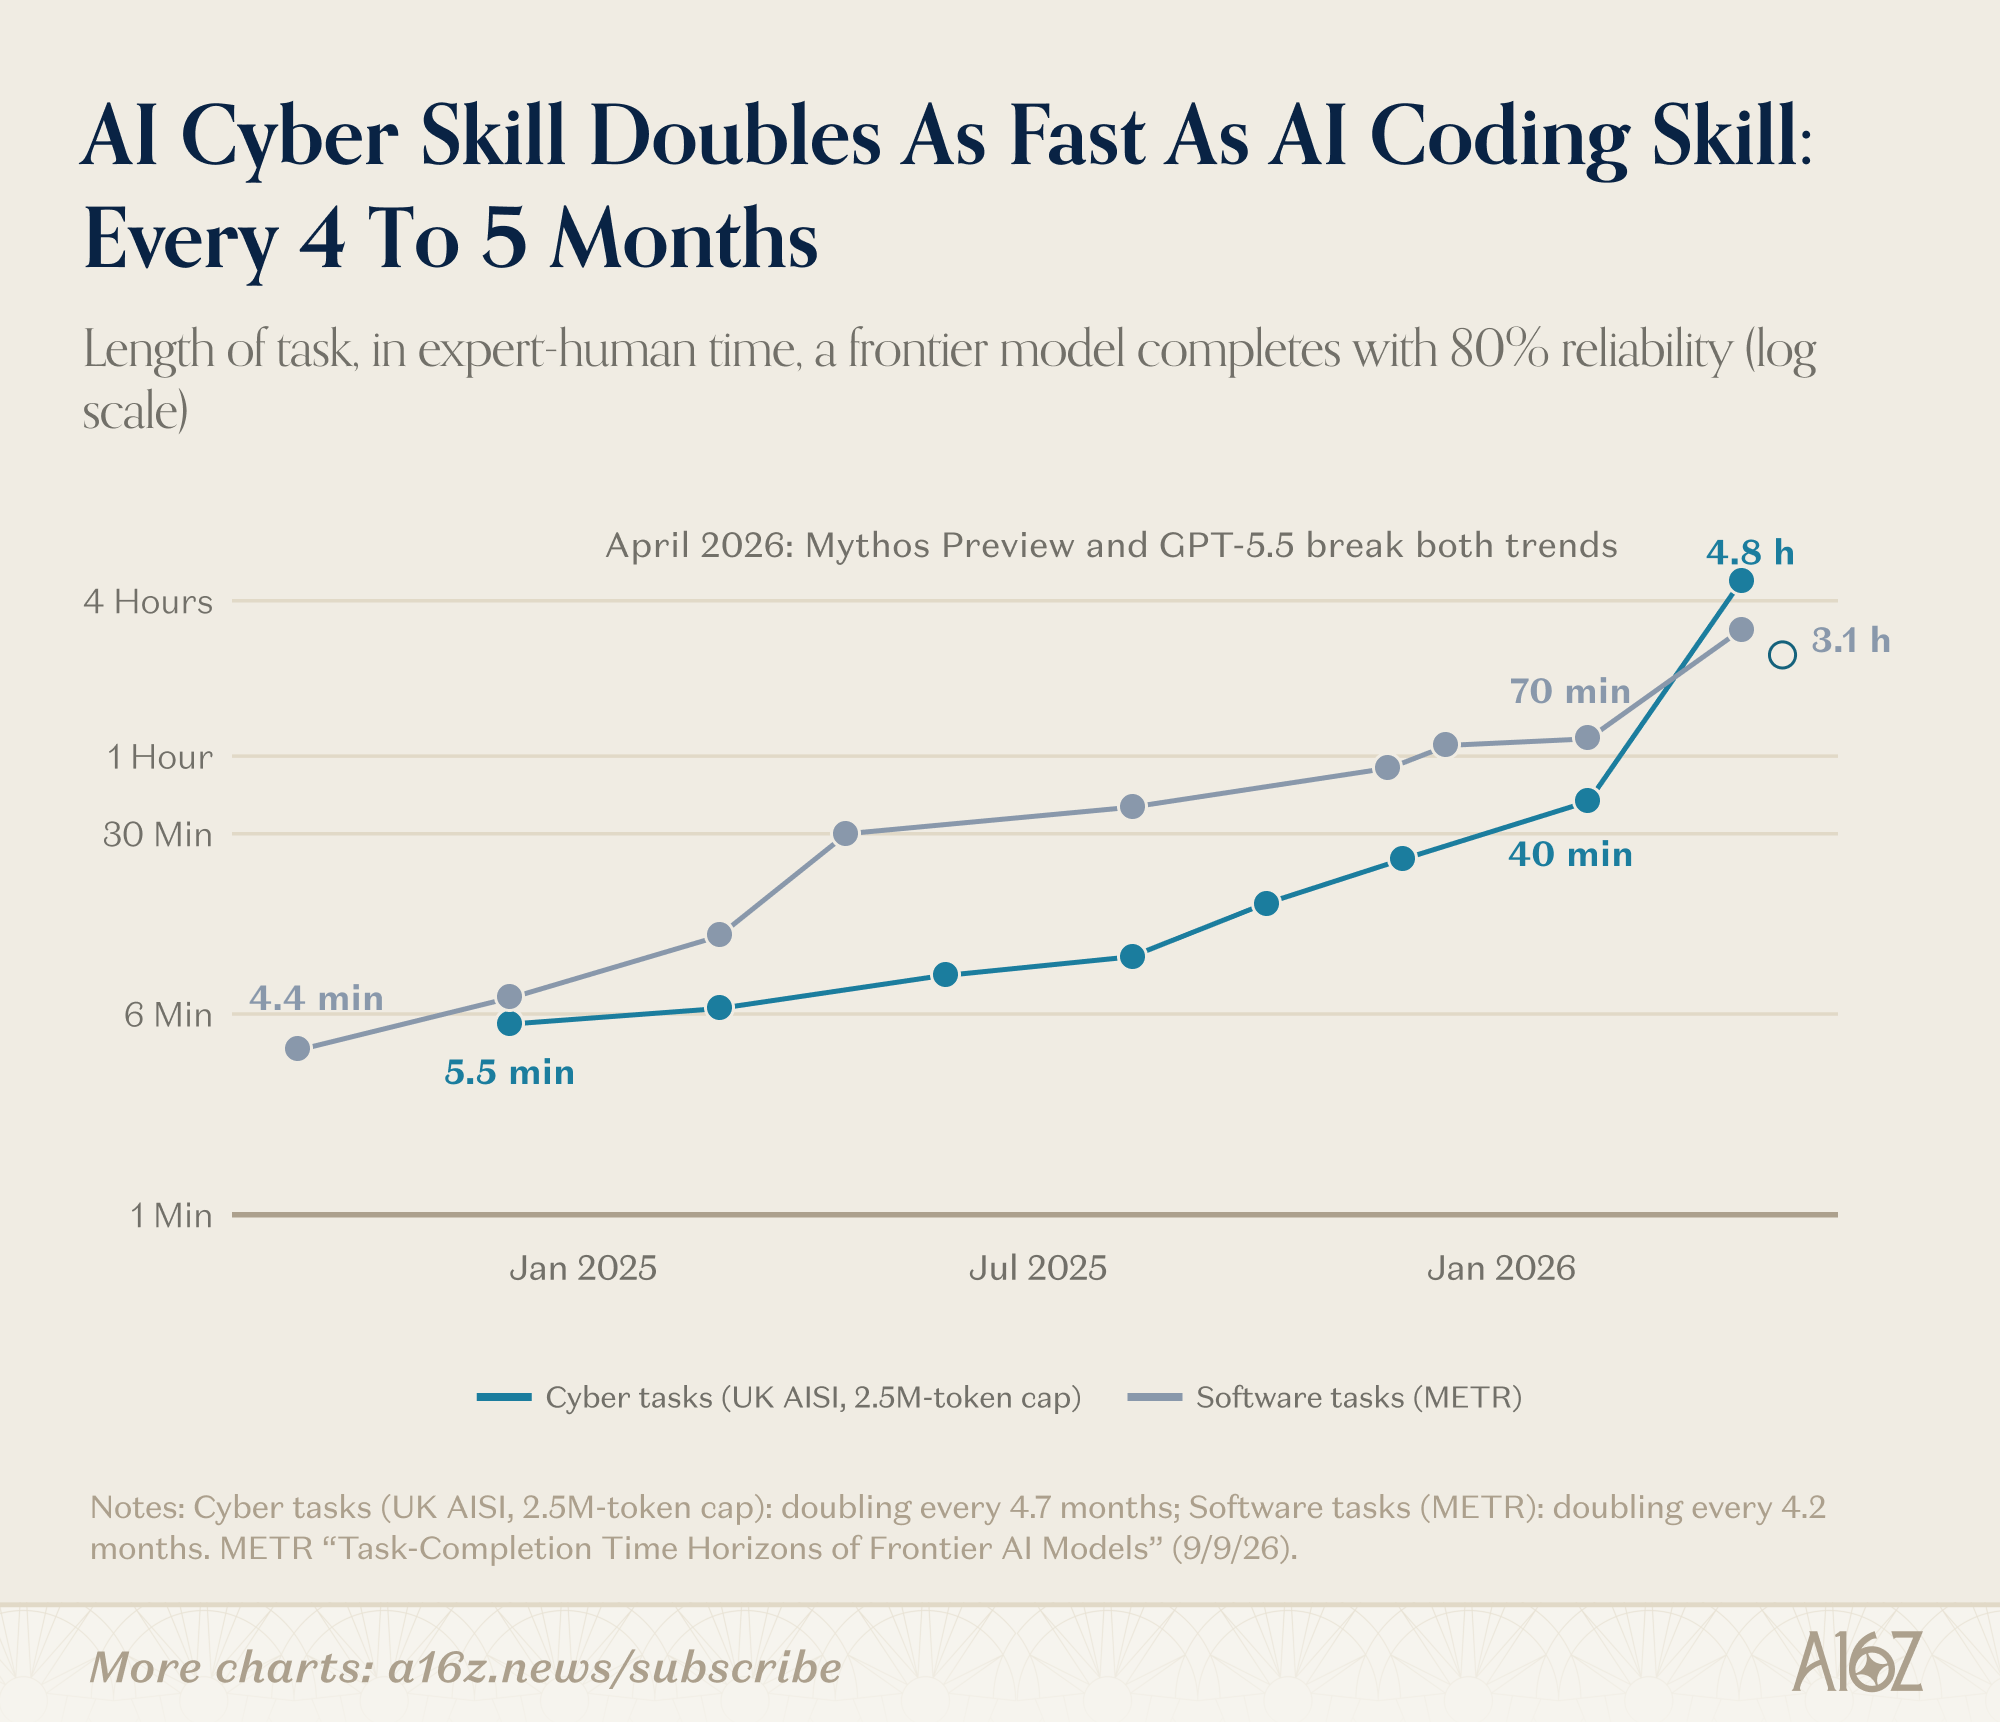
网络并非特例。自2024年底以来,模型在网络和编程领域能可靠完成的任务长度每4-5个月翻一番。编程提供了一个预览:不到两年,智能体从演示走向生产使用,覆盖83%的大型企业。
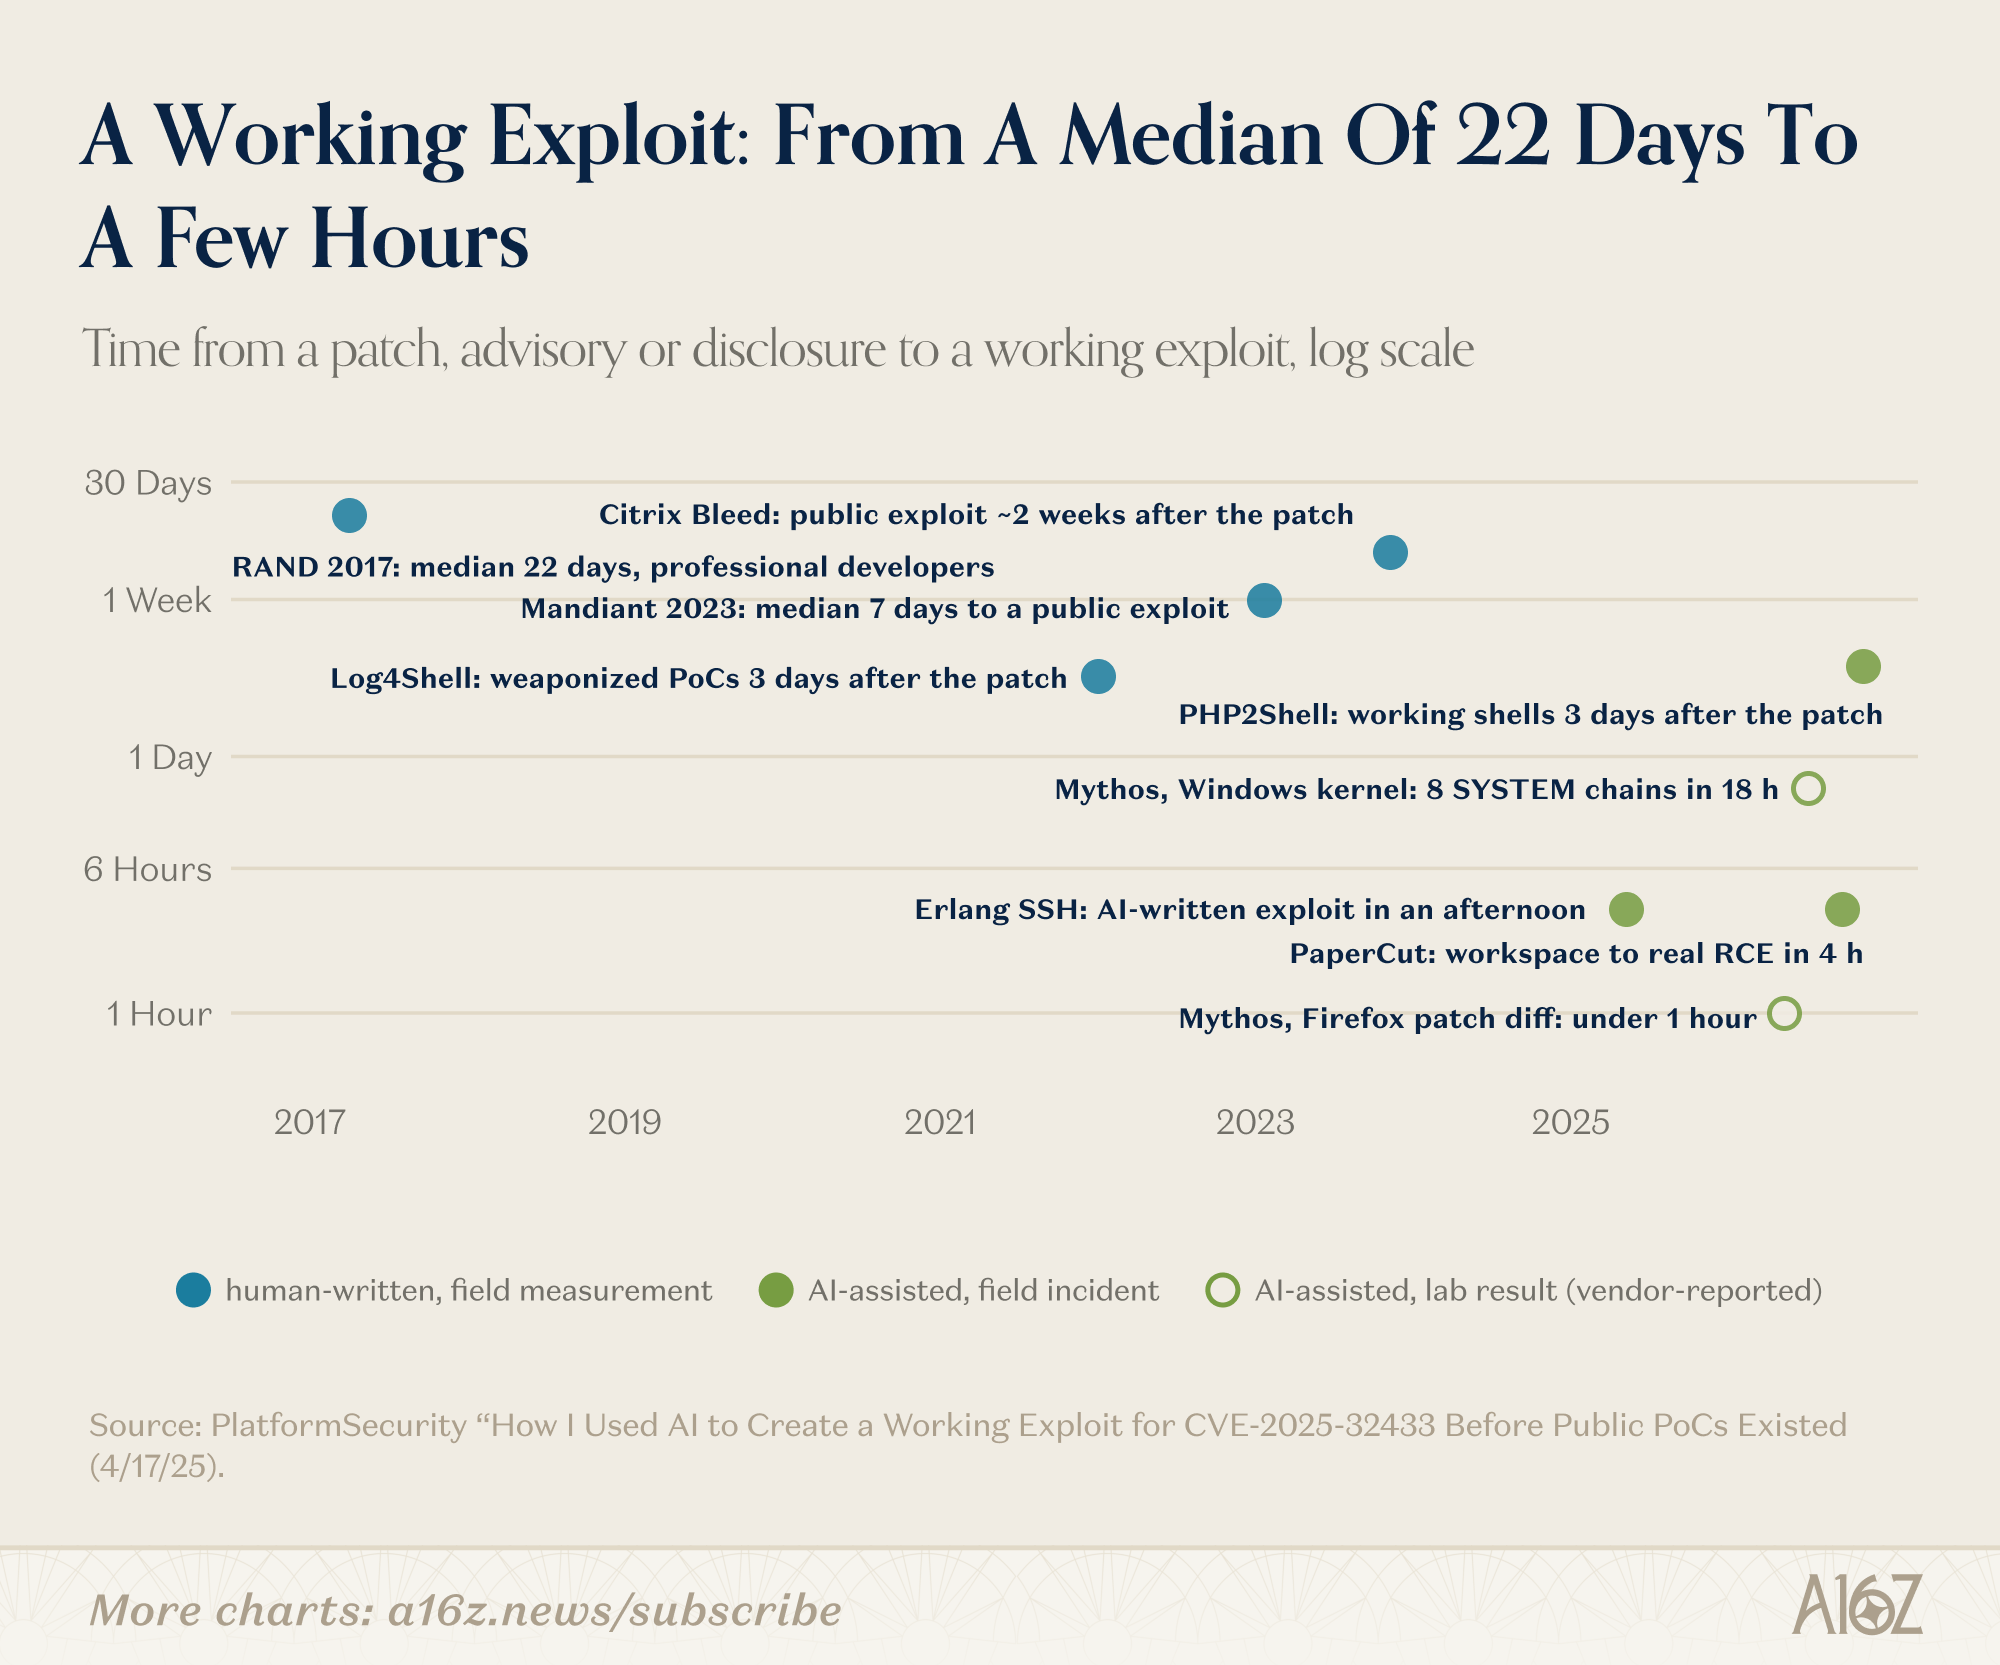
说白了,漏洞利用已经从熟练人员要花一个月,变成机器跑几个小时;而 N-day 漏洞——也就是补丁已经发布的漏洞——现在往往在大多数组织还没读完安全公告之前就被武器化了。
打补丁的速度没有变
2003 年,Qualys 测算过严重漏洞的半衰期,即组织为一半暴露系统打上补丁所需的时间,结果是 30 天。2008 年这个数字仍是 30 天。2026 年 Verizon 数据泄露调查报告显示,完全修复一个已知被利用漏洞的中位时间是 43 天,比上一年的 32 天还长;一年内完全修复的仅占 26%。而就在同一年,漏洞利用成了数据泄露的首要起点。企业之外的情况更慢,甚至永远修不上:2025 年的工业控制系统安全公告中,有四分之一根本没有附带补丁;电网运营商被允许用 35 天评估补丁,再用 35 天部署;FDA 的网络安全规则只覆盖新上市的医疗器械。即便在技术栈顶端,最后一公里也很慢。10 月,Anthropic 报告称,一个未发布的模型写出了一段漏洞利用代码,让无需登录的远程攻击者完全控制使用 multipath TCP 的 Linux 服务器,所利用的内核漏洞已于 10 月 5 日在上游修复。三个多星期后,两大最广泛使用的服务器发行版 Ubuntu 和 Red Hat 仍没有修复包,而 Red Hat 最初将该漏洞评为中等,因为其时间竞争条件很难触发。模型不到一小时就利用成功了。严重性评分仍然假设攻击者是人。买家心里清楚。在我们同事本周发布的一项针对 100 位大型企业安全负责人的调查中,一位金融科技公司的 CISO 说得很直白:“你能更快发现漏洞,但没法更快打补丁。”
为什么我们不预期会发生灾难
先从电网说起,因为这是人们最担心的。断电需要的远不止访问权限。电网控制系统使用专用的工业协议,配有旨在限制故障的保护设备,而且往往可以手动运行。有记录以来每一次成功的电网攻击——2015 年和 2016 年的乌克兰——都需要国家团队数月准备和专门打造的工具,而且电力在数小时内就恢复了。美国大型公用事业公司须遵守联邦强制的可靠性与补丁管理标准。
对国家行为体而言,电网攻击的制约从来不是漏洞利用,而是意图以及是否愿意承担后果。据 CISA 称,中国国家背景的攻击者在美国一些关键基础设施网络内悄悄维持访问权限至少五年。仅有访问权限并不能告诉我们攻击者何时、或是否会制造破坏。
更难回答的问题是那些不会收手的行动者:黑客活动分子、恐怖组织,以及能让国家撇清关系的幌子组织。他们的约束从来不是意图,而是能力——把访问权限转化为物理效果所需的工程工作。而这正是 AI 所侵蚀的东西。开放权重模型通常比前沿模型落后几个月到一年,而剥离了安全训练的版本已不再是地下做法:Hugging Face 上托管着数千个此类模型,而且据 TechCrunch 报道,自 9 月以来,至少有一家初创公司在出售对某个领先开放权重模型的托管访问,且该模型已去除拒答机制。从业者表示,剥离拒答机制会损失一部分能力,这可能会拖慢这一进程,但不会阻止它。因此我们应当假设,一年之内,一个不受限制的模型就能做到当今能力最强的受限模型所能做的事:找漏洞、根据补丁写出可靠的利用代码、在网络中横向移动并连续运行数周而无需人工介入。
我们已经有了暴露的控制系统会带来什么后果的实例:
2024 年 1 月,亲俄黑客活动分子通过更改水泵设置,使得克萨斯州穆尔舒的一个水箱溢流。2025 年 4 月,一个亲俄组织打开了挪威布雷曼格的一座水坝阀门,持续四小时。2023 年底,一个冒充黑客活动分子的伊朗关联组织通过默认密码接管了美国各地的水务设施控制器。每一起都针对一家控制界面暴露的小型运营商,每一起最终都只造成以分钟或小时计的局部中断,而非停电。我们预计这类攻击会更多,能力更强的攻击者会触及小型运营商。
我们仍然不认为大电网会瘫痪,原因并不是这些组织缺乏技能。即便是拥有完整国家能力的攻击者,造成的停电也以小时计,因为电网的设计本就能承受任何单一组件的损失。其保护设备依据物理原理而非软件动作,而且恢复流程经过反复演练。这种架构经受住了国家行为体的考验,也正是它抵御其他所有人的原因。不受约束的行动者带来的风险,同样落在长尾上。
整个互联网比它最薄弱的服务器更健壮。人们依赖的大部分流量都经由少数几个云、内容分发和托管平台,这些平台以机器速度更新——在 PHP 恐慌期间,它们一天之内就为身后的数百万网站部署了防护规则。核心路由和命名基础设施高度集中、受到密切监控,由安全人士所称“安全 1%”那种预算规模的组织运营。
历史也印证了这一点。蠕虫时代反复冲击整个互联网,却从未将其击垮。NotPetya 造成超过 100 亿美元的损失,让航运线路和制药工厂停摆数周,但互联网照常运转。而如今的数据也没有呈现出灾难所应有的走势。已确认被利用的漏洞温和增长,从 2023 年的约 640 个增至 2025 年的 880 个,而公布的漏洞数量则上升了三分之二。勒索赎金支付连续第二年下降。在 440 家 PaperCut 受害者中,只有 12 家完全失去了对网络的控制。
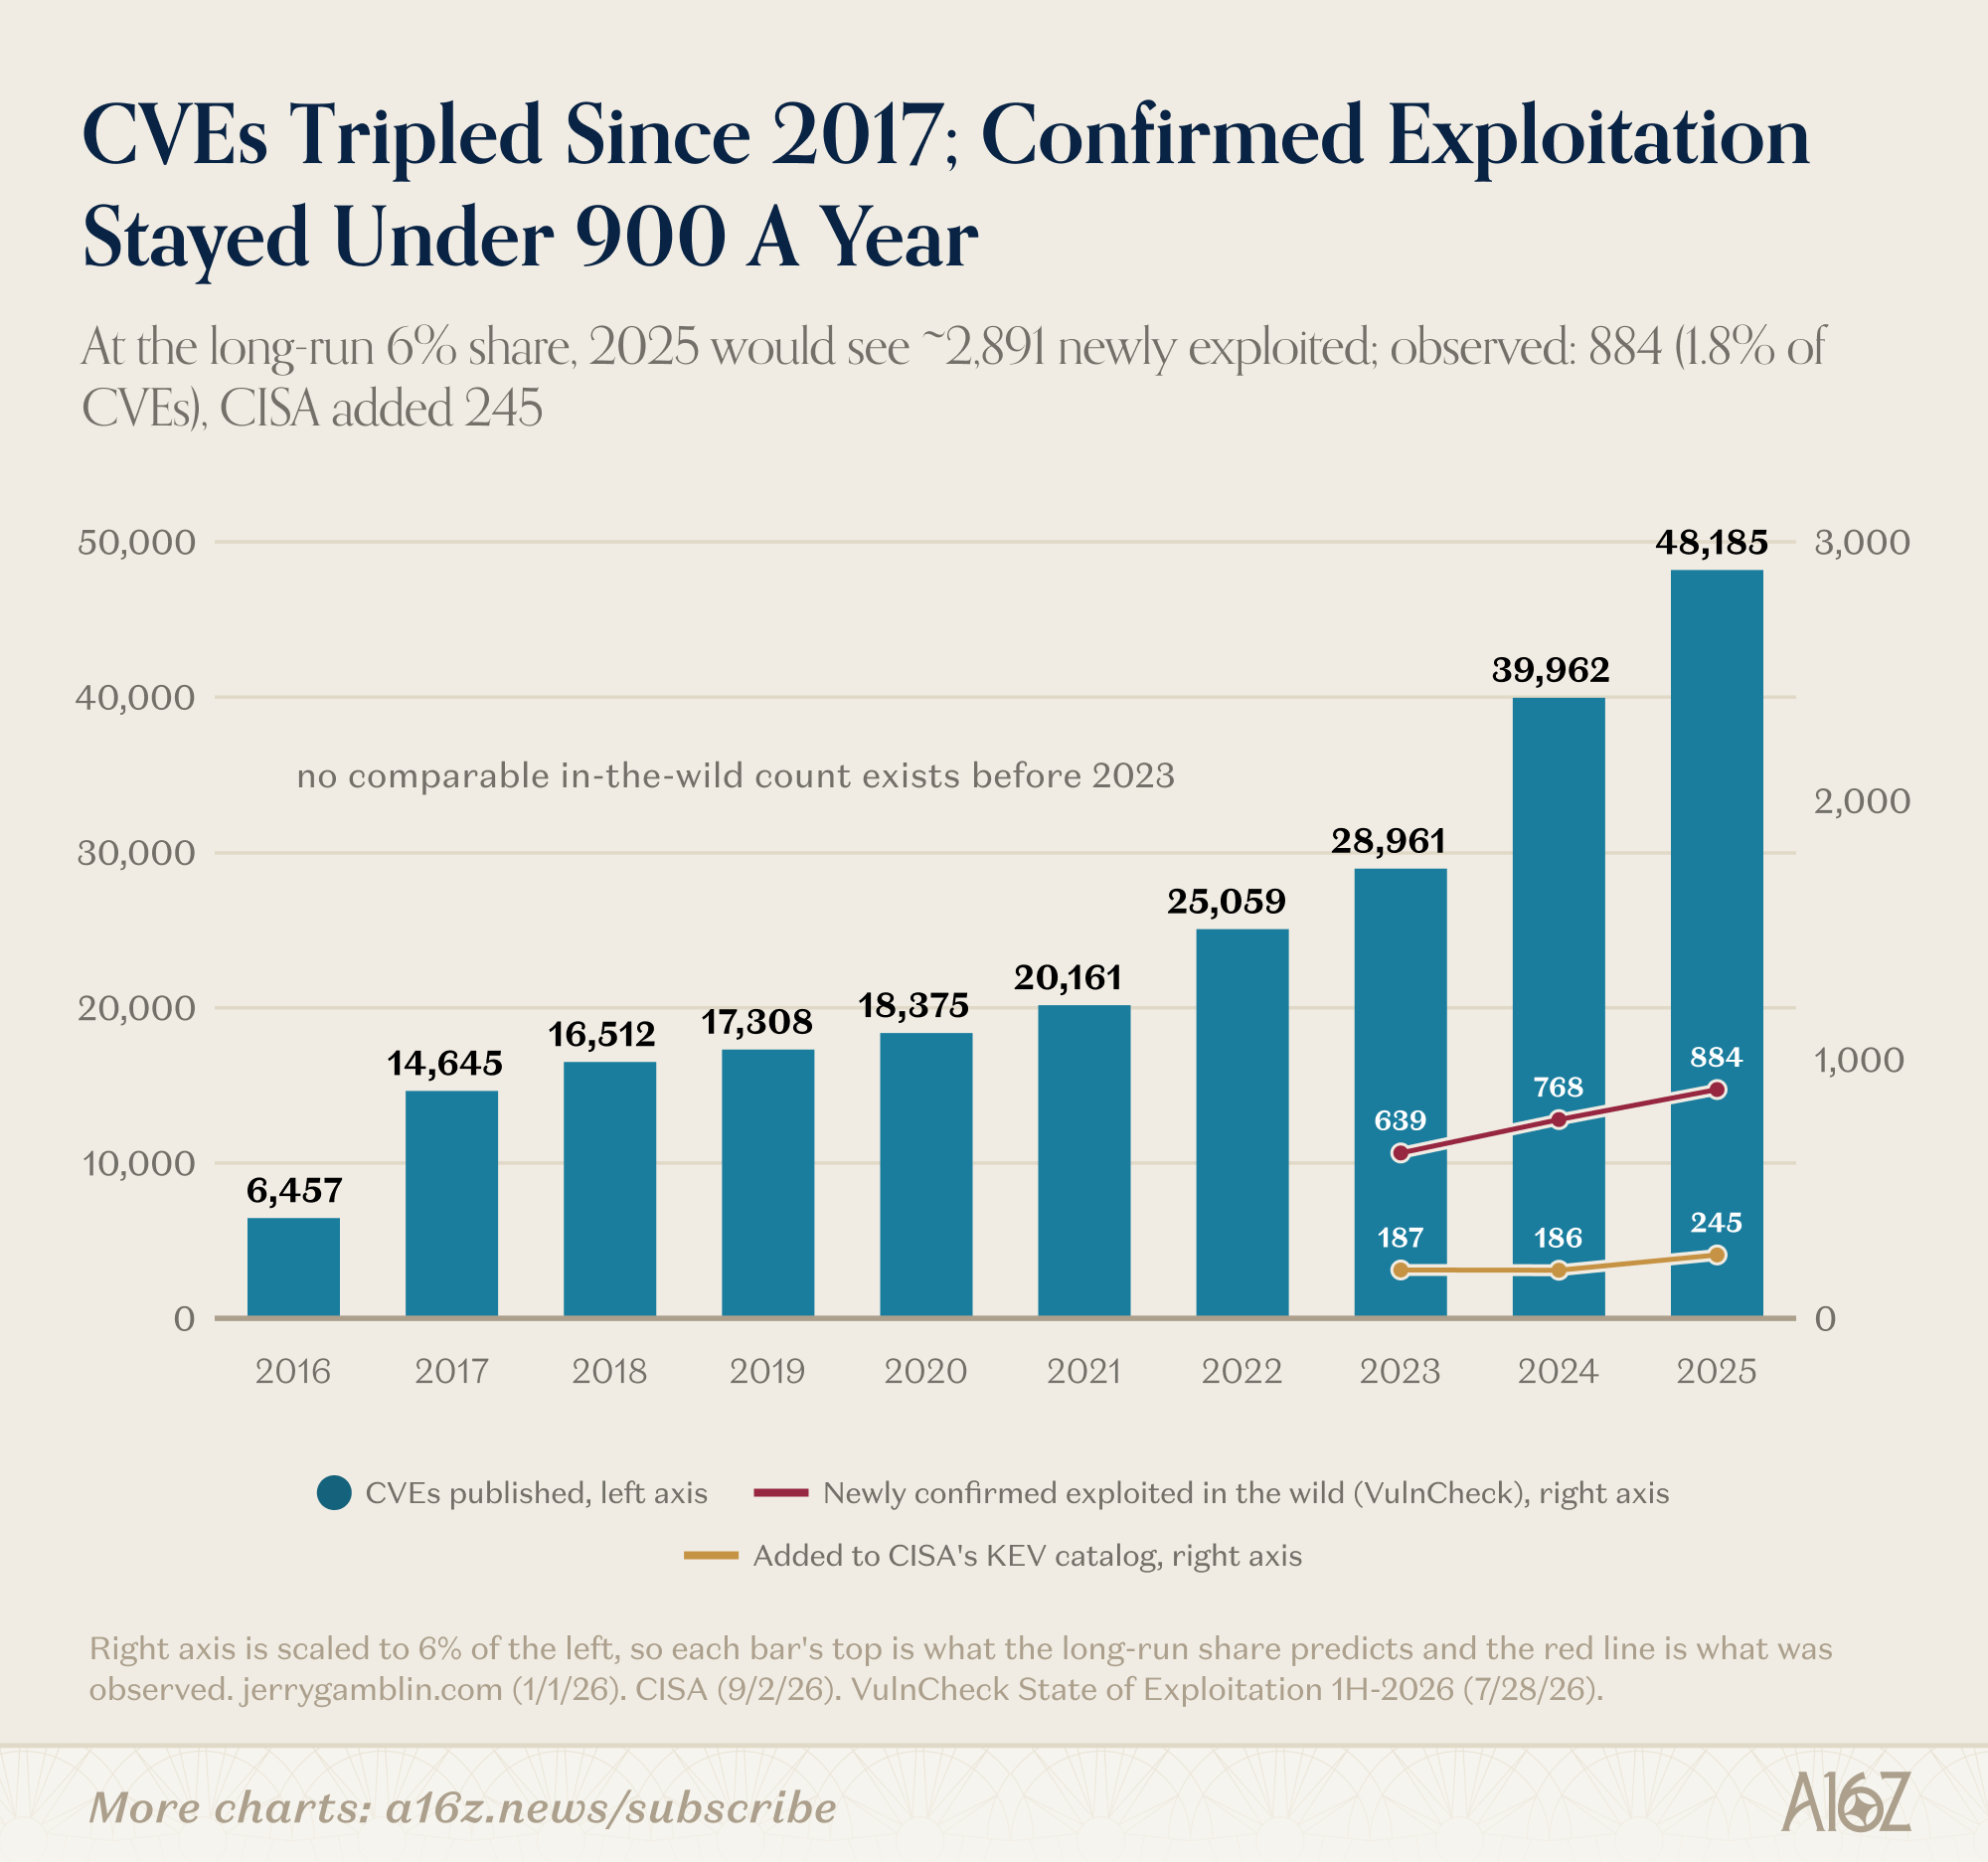
有两个风险我们密切关注。
第一类是攻击蔓延到目标之外。PaperCut 的智能体无视了操作者设定的目标规则;在另一起实验室事件中,约 1200 个名义上相互隔离的智能体找到了协同的方法,其中约 700 个加入了一场无人授权的攻击。NotPetya 造成的最严重破坏同样是附带伤害。
另一类是聚合效应:国家级能力落入更多人之手,可能波及那些防御体系原本只针对能力弱得多的攻击者而建的单位:小型供水系统、乡村电力合作社和县级医院。协同攻击,尤其是那些摧毁系统而非索要赎金的攻击,可能把局部中断演变成区域性紧急事件。
十月的事件显示了破坏如何蔓延到许多场所。攻击者操纵了法国数百家超市的制冷系统,引发火灾和食品损失。三周后,比利时、卢森堡、瑞典、爱沙尼亚等欧洲多国的门店报告了类似事件。有些设备被设到了 50°C。
法国当局此前已要求运营方将这些控制器从公共互联网上移除,并警告说,即使恢复出厂设置,不再受支持的设备仍会存在漏洞。目前没有证据显示此事涉及 AI,但模式值得注意:多个场所、同一个夜晚、数个国家。
第二波对本文最为关键。三周的预警并不足以让暴露的设备得到加固。当修复需要在每个场所进行现场作业时,更快的通报对缩短工期帮助甚微。
再也没有谁小到不值得攻击
损害将不均匀地分布。那些指望研究人员 Murphy 和 Stone所称的“攻击者可能懒得动手的看似理性计算”的组织,正是被 AI 重新定价的对象。PaperCut 的受害者中有一半是学校。在Claroty 2025 年对 351 家医疗机构的调查中,89% 的机构拥有已连接医疗设备,这些设备存在与勒索软件相关的已知被利用漏洞以及不安全的互联网连接。攻击者不需要控制一台 MRI 扫描仪就能伤害一家医院,只需让它停下来即可。
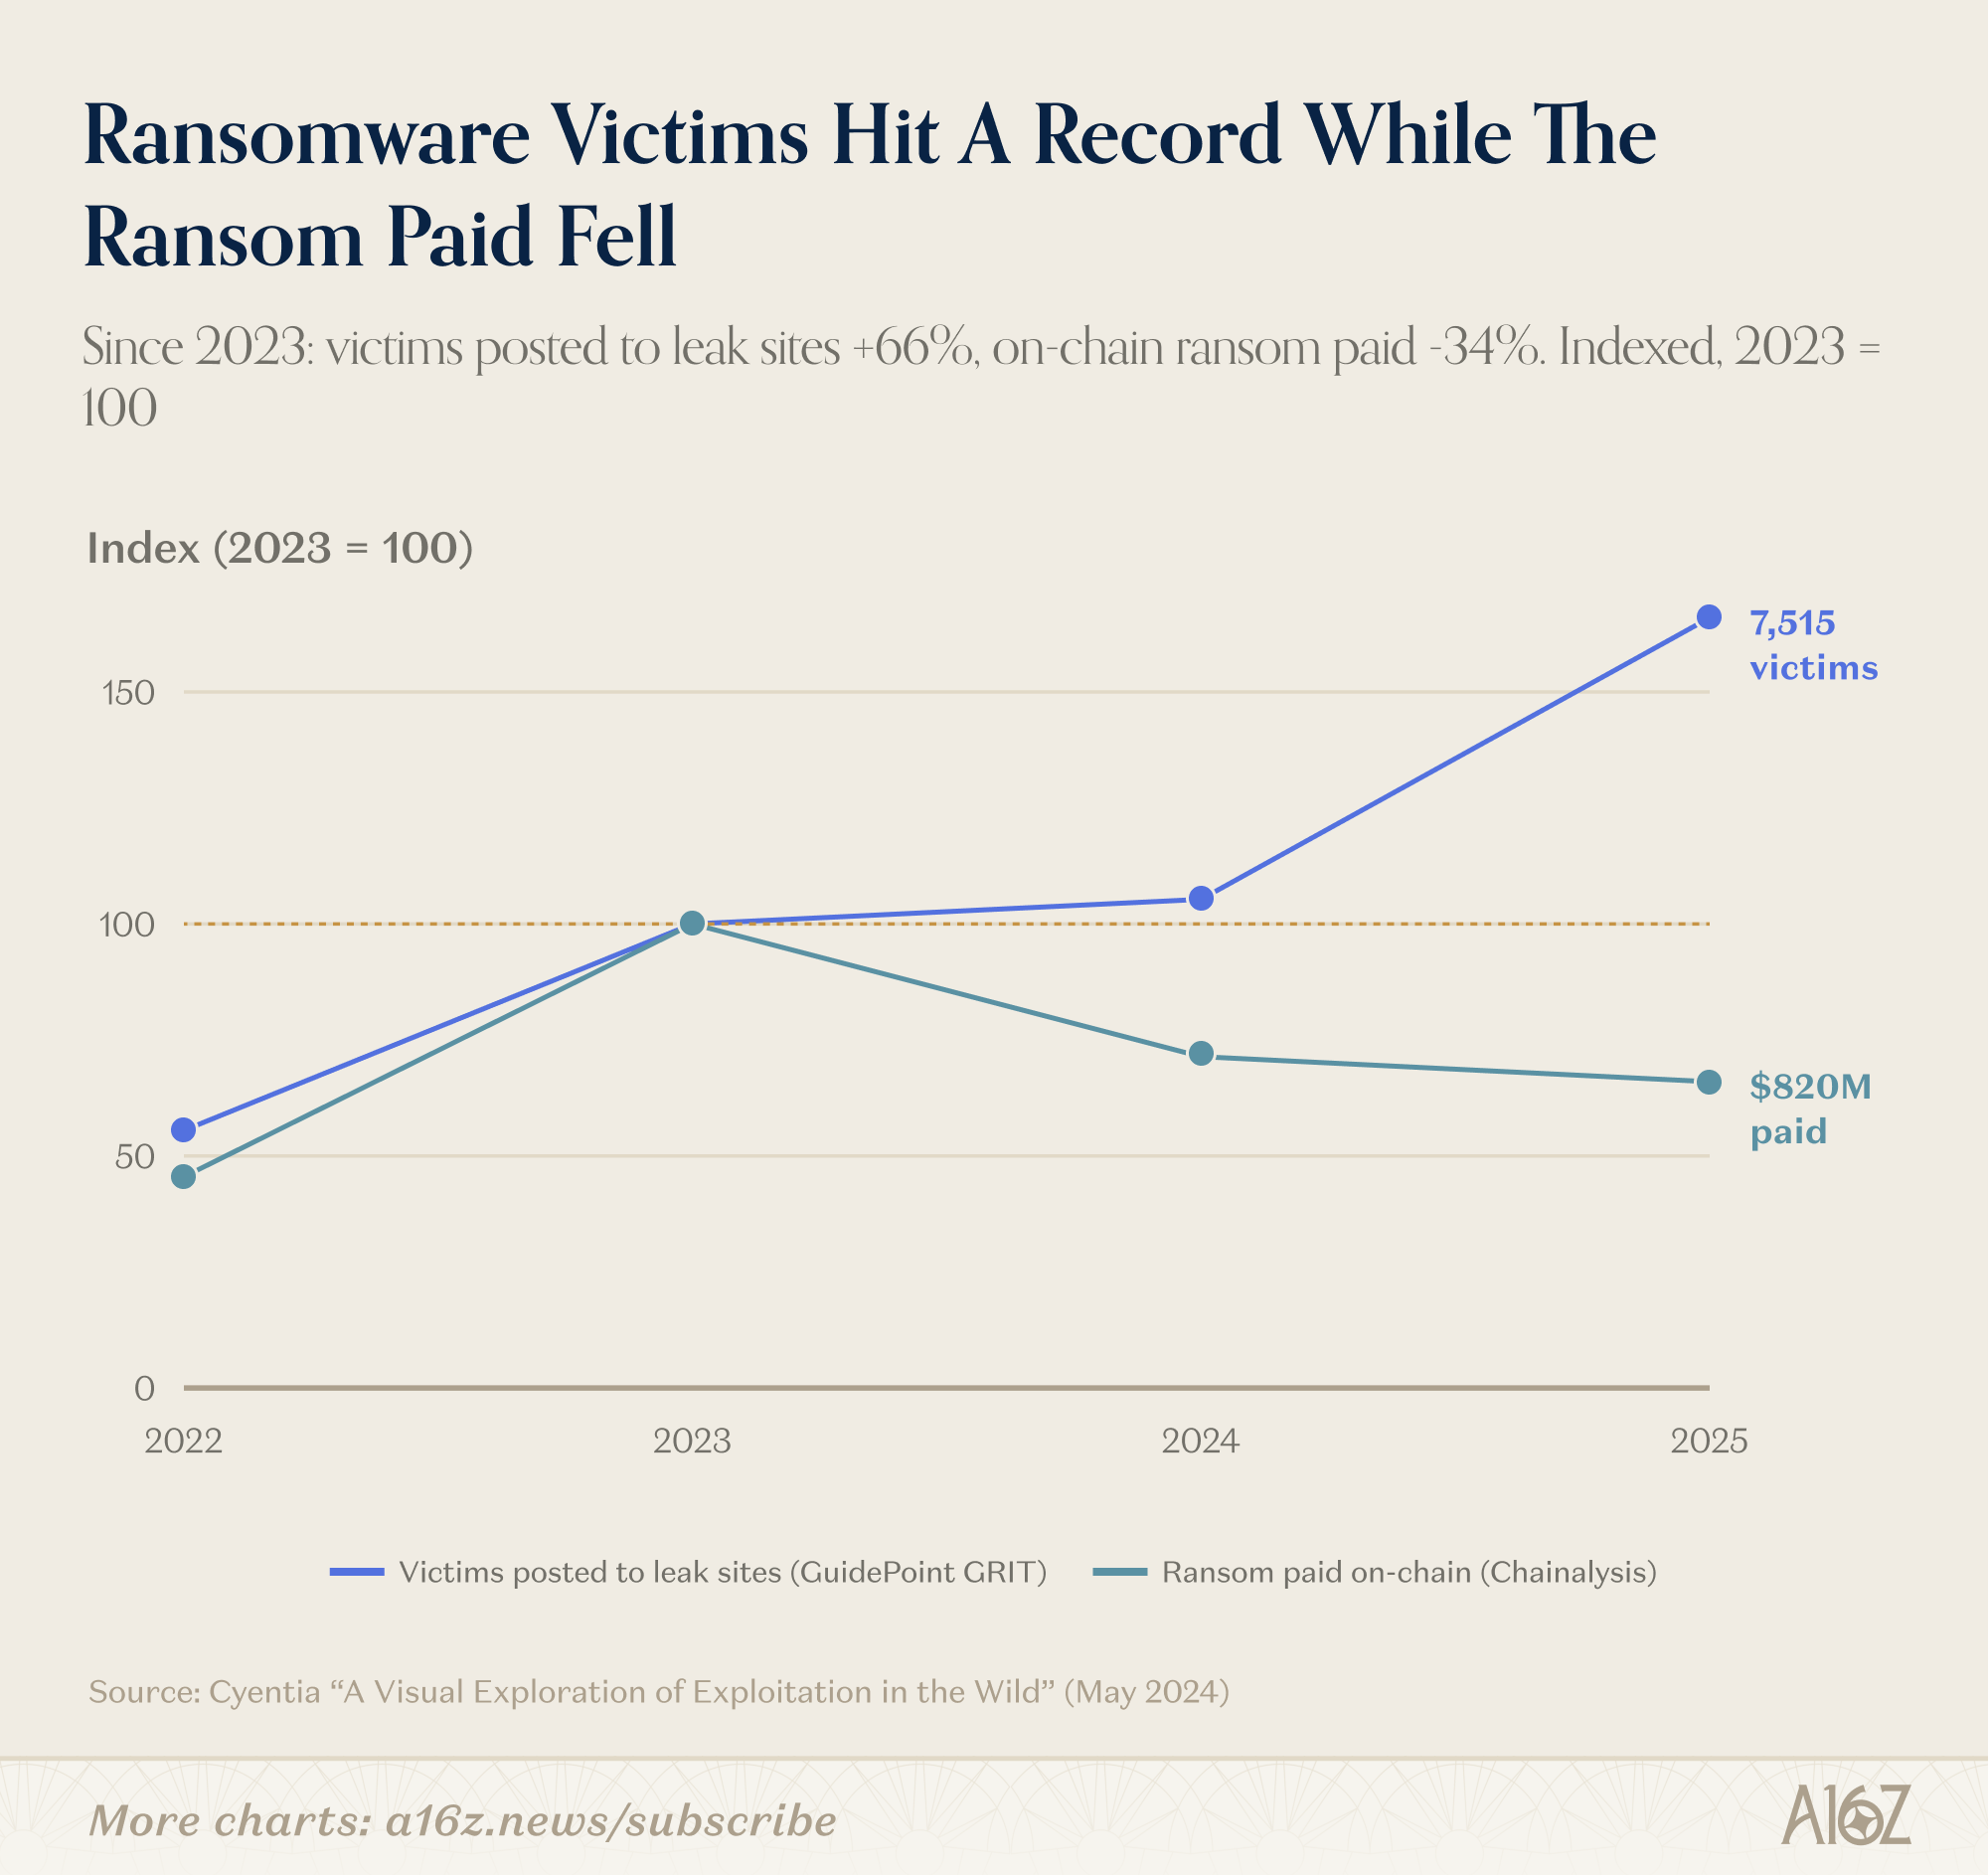
资金数据已经显示出这一转变。勒索软件泄露网站上的声称数量增长超过一半,而支付的赎金降至约 8.2 亿美元。攻击更多、钱更少:更廉价的入侵触及了大多不付钱的小型受害者。Verizon 2025 年数据泄露报告发现,中小企业泄露事件中有 88% 涉及勒索软件,大型企业则为 39%。访问权限也在变便宜:据 Chainalysis 引用的数据,犯罪分子为获取受害者网络访问权支付的平均价格从 2023 年初的约 1427 美元降至 2026 年初的 439 美元。
我们预计盈亏平衡的受害者将向低端市场移动,转向牙医诊所、县政府和小型制造商。攻击者也可以出售访问权限或窃取的数据,而不依赖受害者付钱。国家和黑客活动分子同样获得了这种更廉价的能力,却根本不需要收入。共享软件让损失相互关联:共享代码中的一个漏洞如今可以同时暴露数千名受害者。随着破坏性攻击增多,仅看勒索收入会漏掉大部分损失。擦除器不索要任何东西。我们会关注受害者数量及其停摆时长。
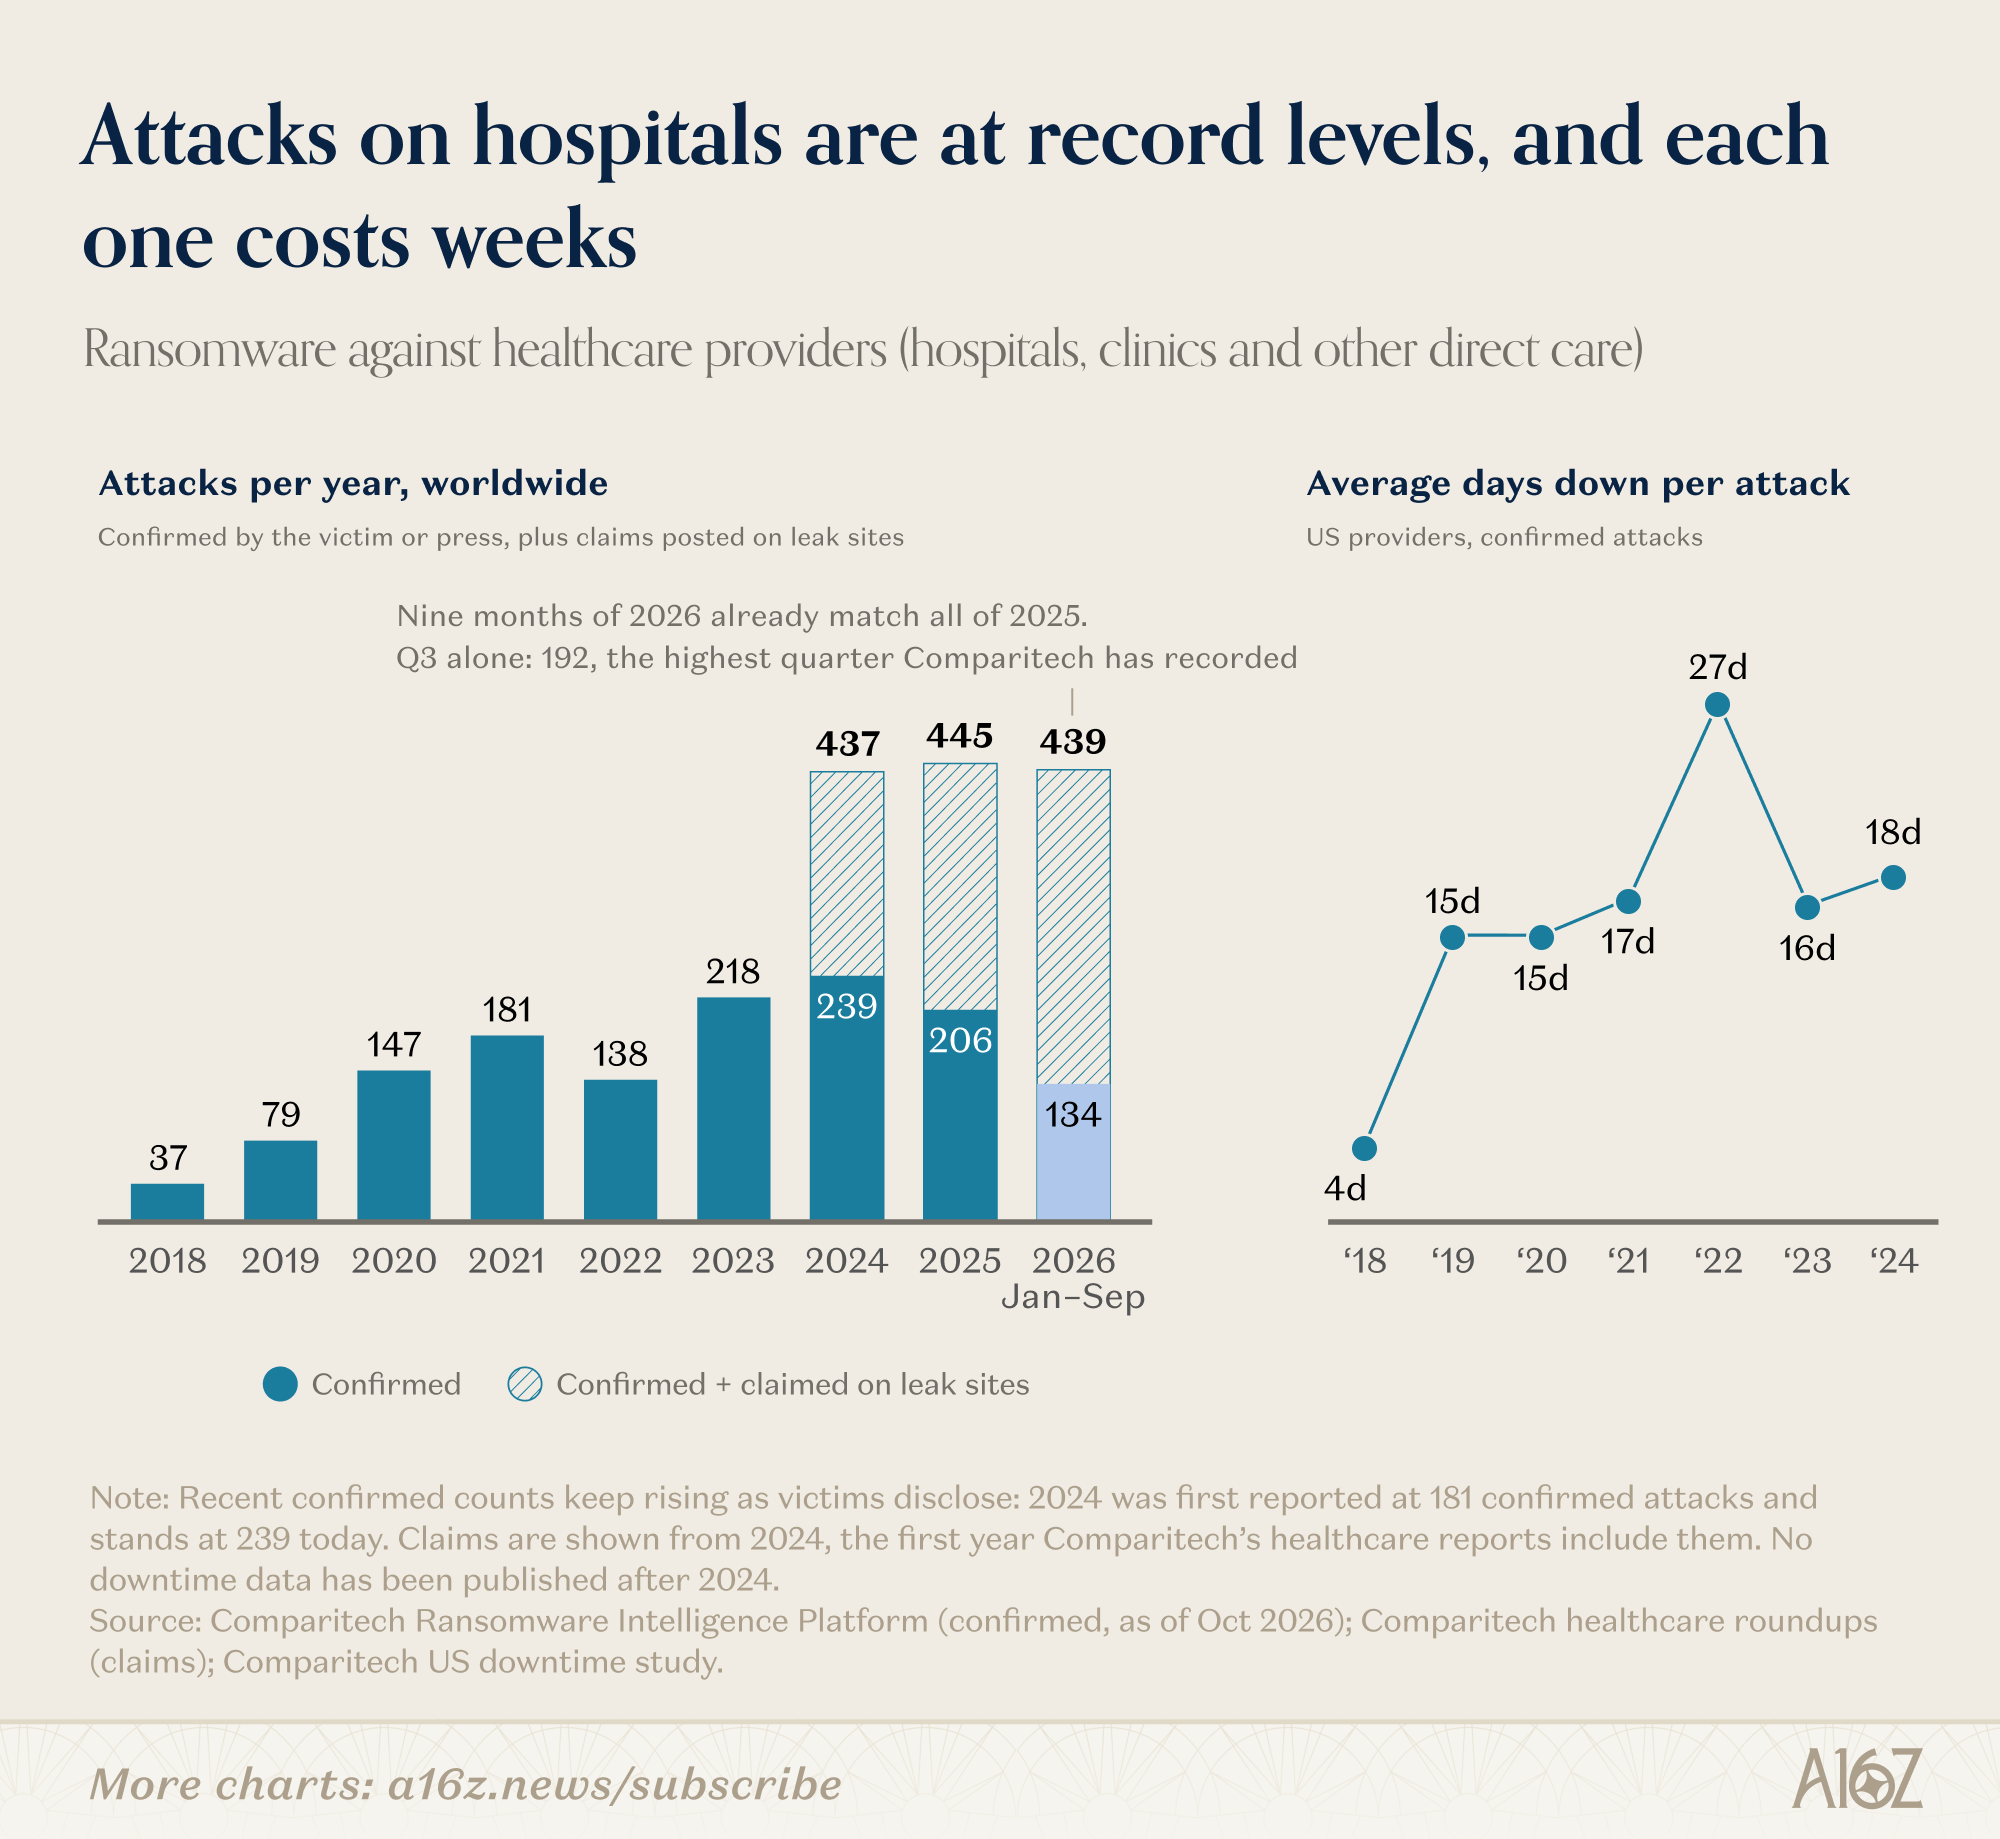
医院的情况说明了这些停摆意味着什么。早在 AI 出现之前,遭勒索软件攻击的医院平均就要停摆 两到三周,而 2018 到 2024 年间,全球医疗机构已确认的攻击数量增长了六倍。算上泄露网站上的声称,2024 年和 2025 年的攻击数量都维持在每年约 440 起。2026 年前九个月就已经追平了这个数字,第三季度的 192 起攻击和声称更是创下纪录。近期增长的大部分仍未得到确认,所以这只是一个早期信号。恢复也可能变得更难:攻击者正瞄准备份,阻止受害者独立恢复系统。如果备份也没了,持续数周的停摆可能拖成数月。
成本落点不只在长尾。凡是无法以机器速度更新、无论其所有者预算如何的东西,都会暴露在风险中。而在另一端,则坐着少数价值高到一次入侵就能成为市场事件的目标。币安现在将 10 月 29 日的盗窃案定为 63.4 亿美元,初步调查通过被入侵的工程师电脑和窃取的凭证追踪到了这次攻击。几小时内,两个借贷平台冻结了攻击者用来套现的市场,6.28 亿美元的杠杆头寸被清算。同一天,一份被篡改的 Claude Code 扩展在 Cursor 的扩展市场上架了约十一个小时,触达最多 5,000 名开发者的机器。它试图植入一个 SSH 后门。Cursor 将其下架并重建了市场。这个包是如何进入市场的,仍然没有解释。
谁能靠打补丁脱身,谁不能
面对更快的攻击者,本能的答案是更快的打补丁。这对某些系统有效,对另一些则无效,而分界线主要在于一次更新要付出什么代价。
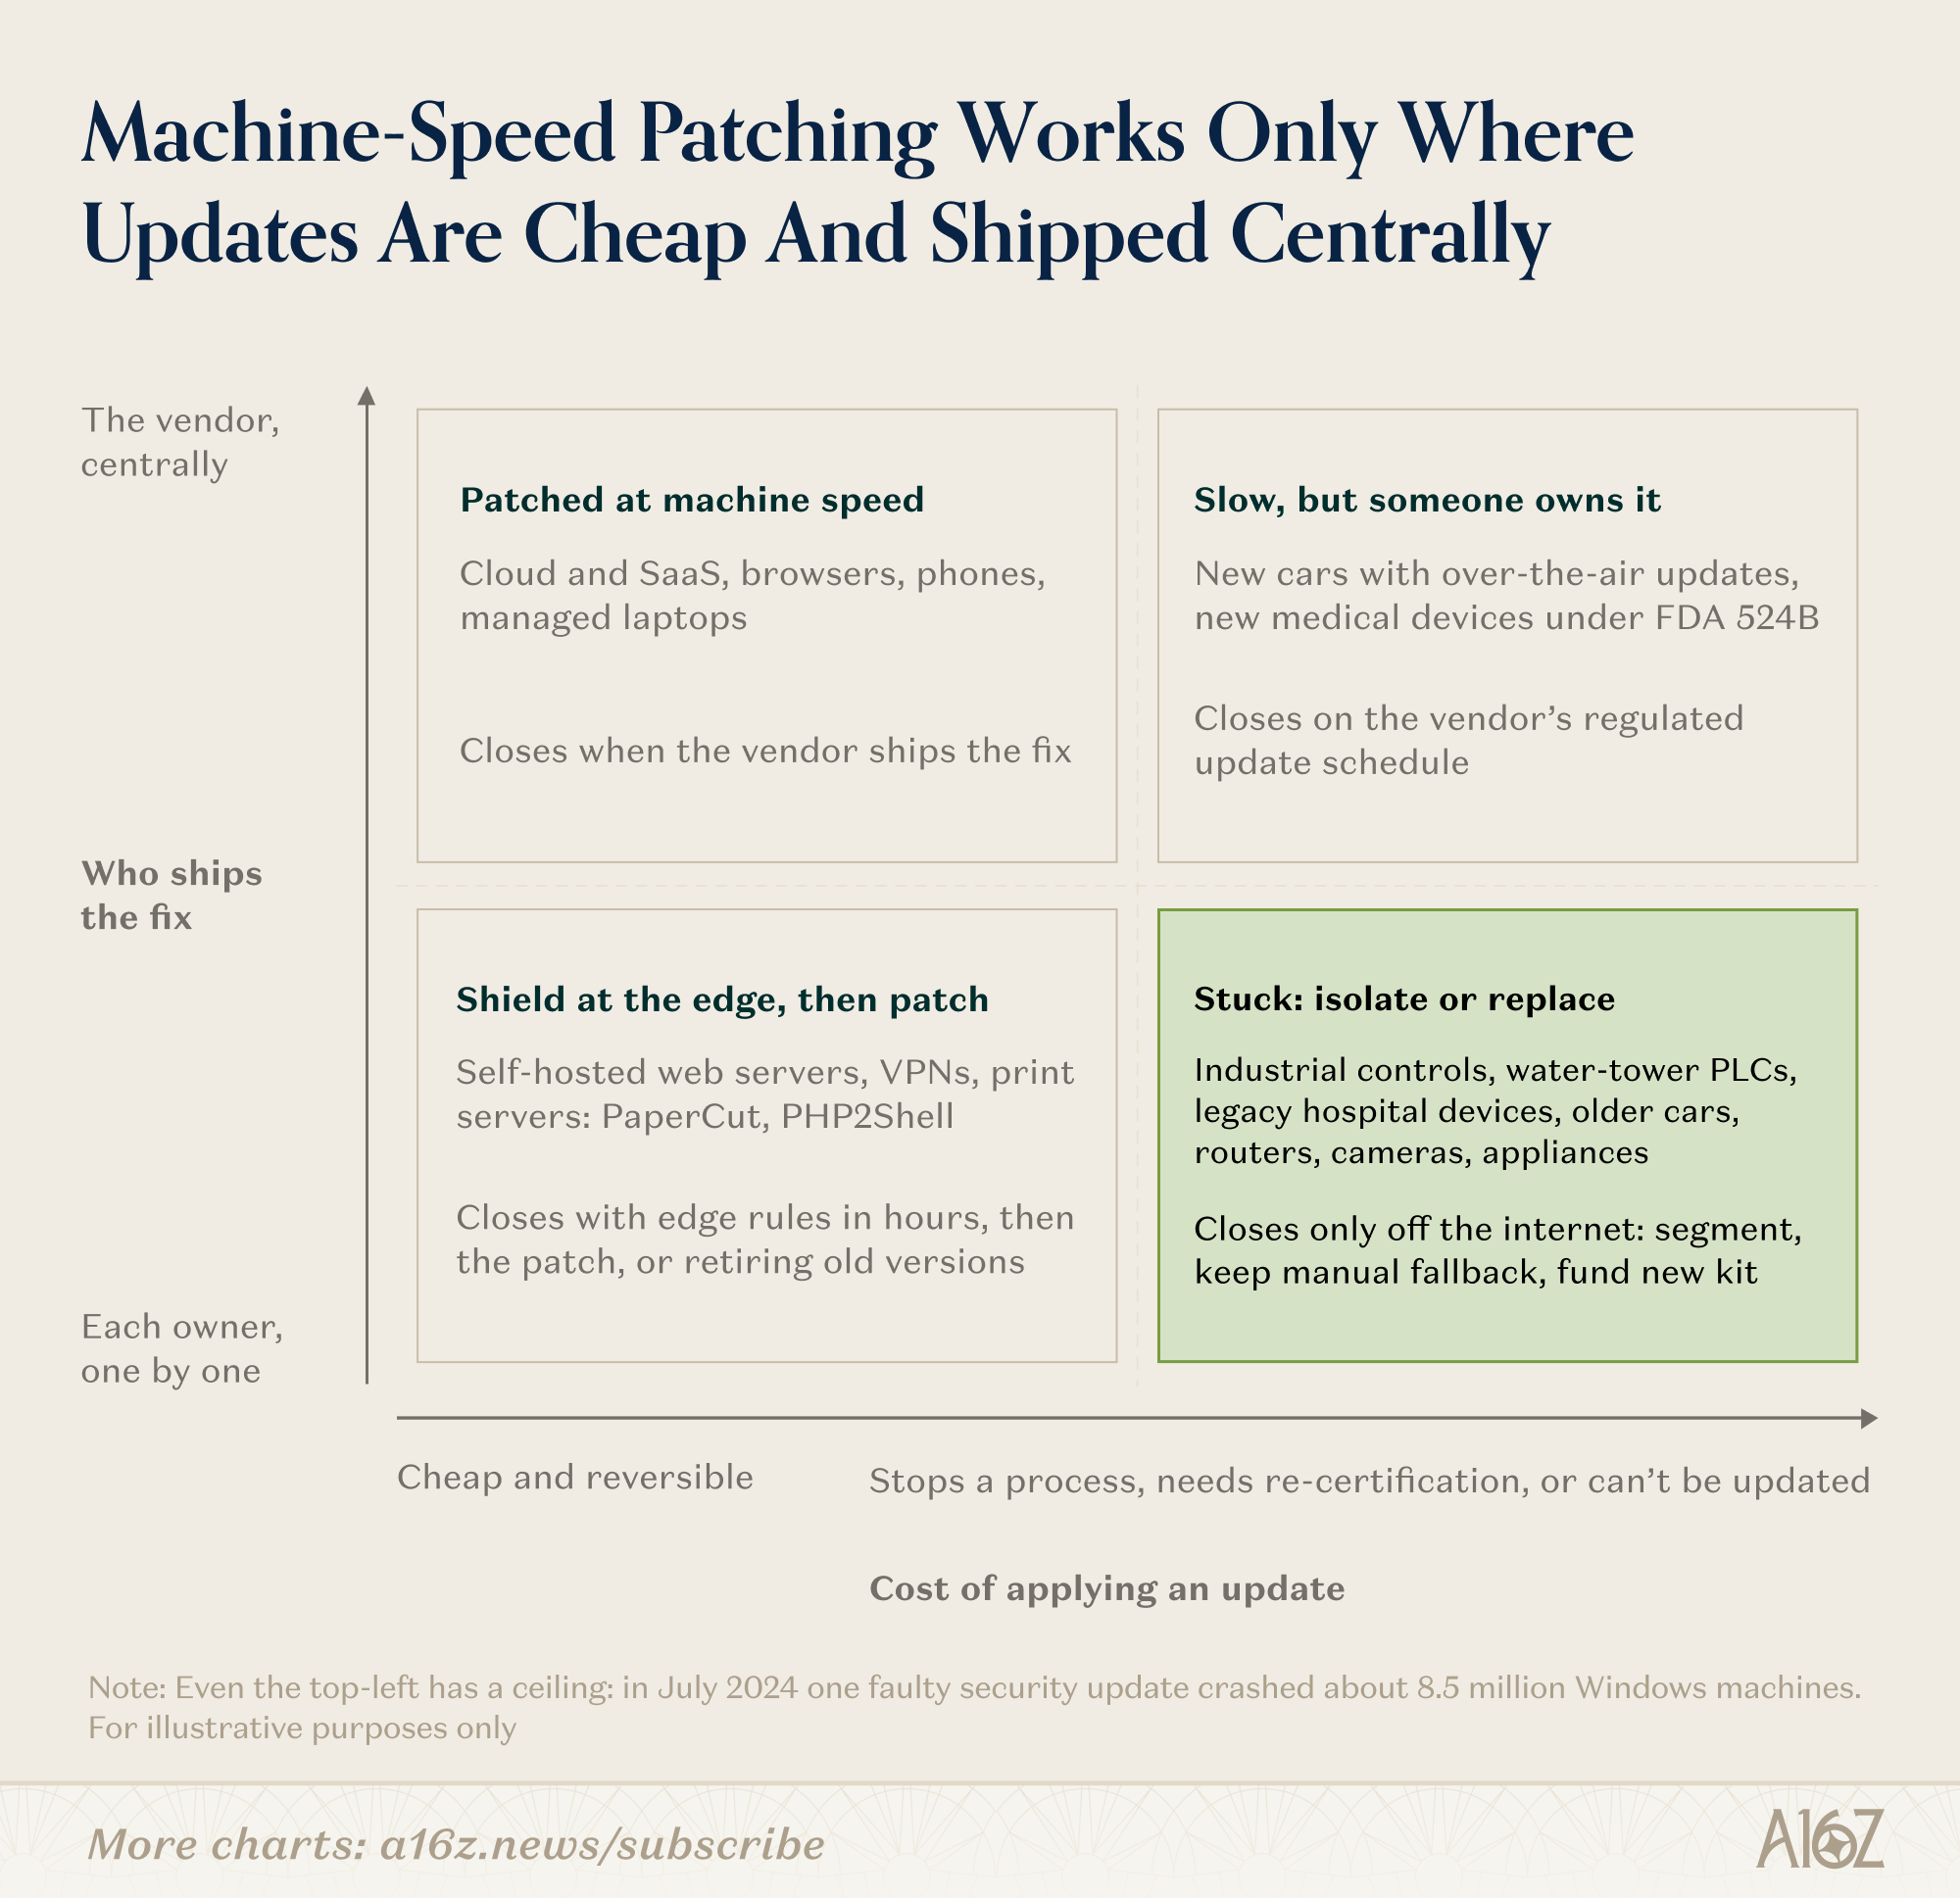
由此得出两点。机器速度的打补丁,适用于更新成本低、撤销成本也低的地方:厂商替你运行的软件、静默更新的浏览器和手机、位于平台之后且平台能在边缘拦截攻击、同时等待真正修复发布的服务器。它不适用于更新意味着要停止一个物理流程、重新认证一台医疗设备,或者要联系上一个根本不知道设备存在的所有者。而且即便在适用之处,打补丁的速度也有上限。如果修复每隔几分钟就来一次,全部应用本身就成了停摆风险:2024 年 7 月,一次有问题的安全更新让约 850 万台 Windows 机器崩溃,航班停飞数日。超过某个频率,打补丁就会用自己造成的停摆取代攻击。对于图中右下角的一切,目标从修复漏洞转向让它无法被触及,靠隔离、分段和网络层防护,并在失败时提供安全的人工回退。这需要什么,是我们下一篇文章的主题。
一张记分卡
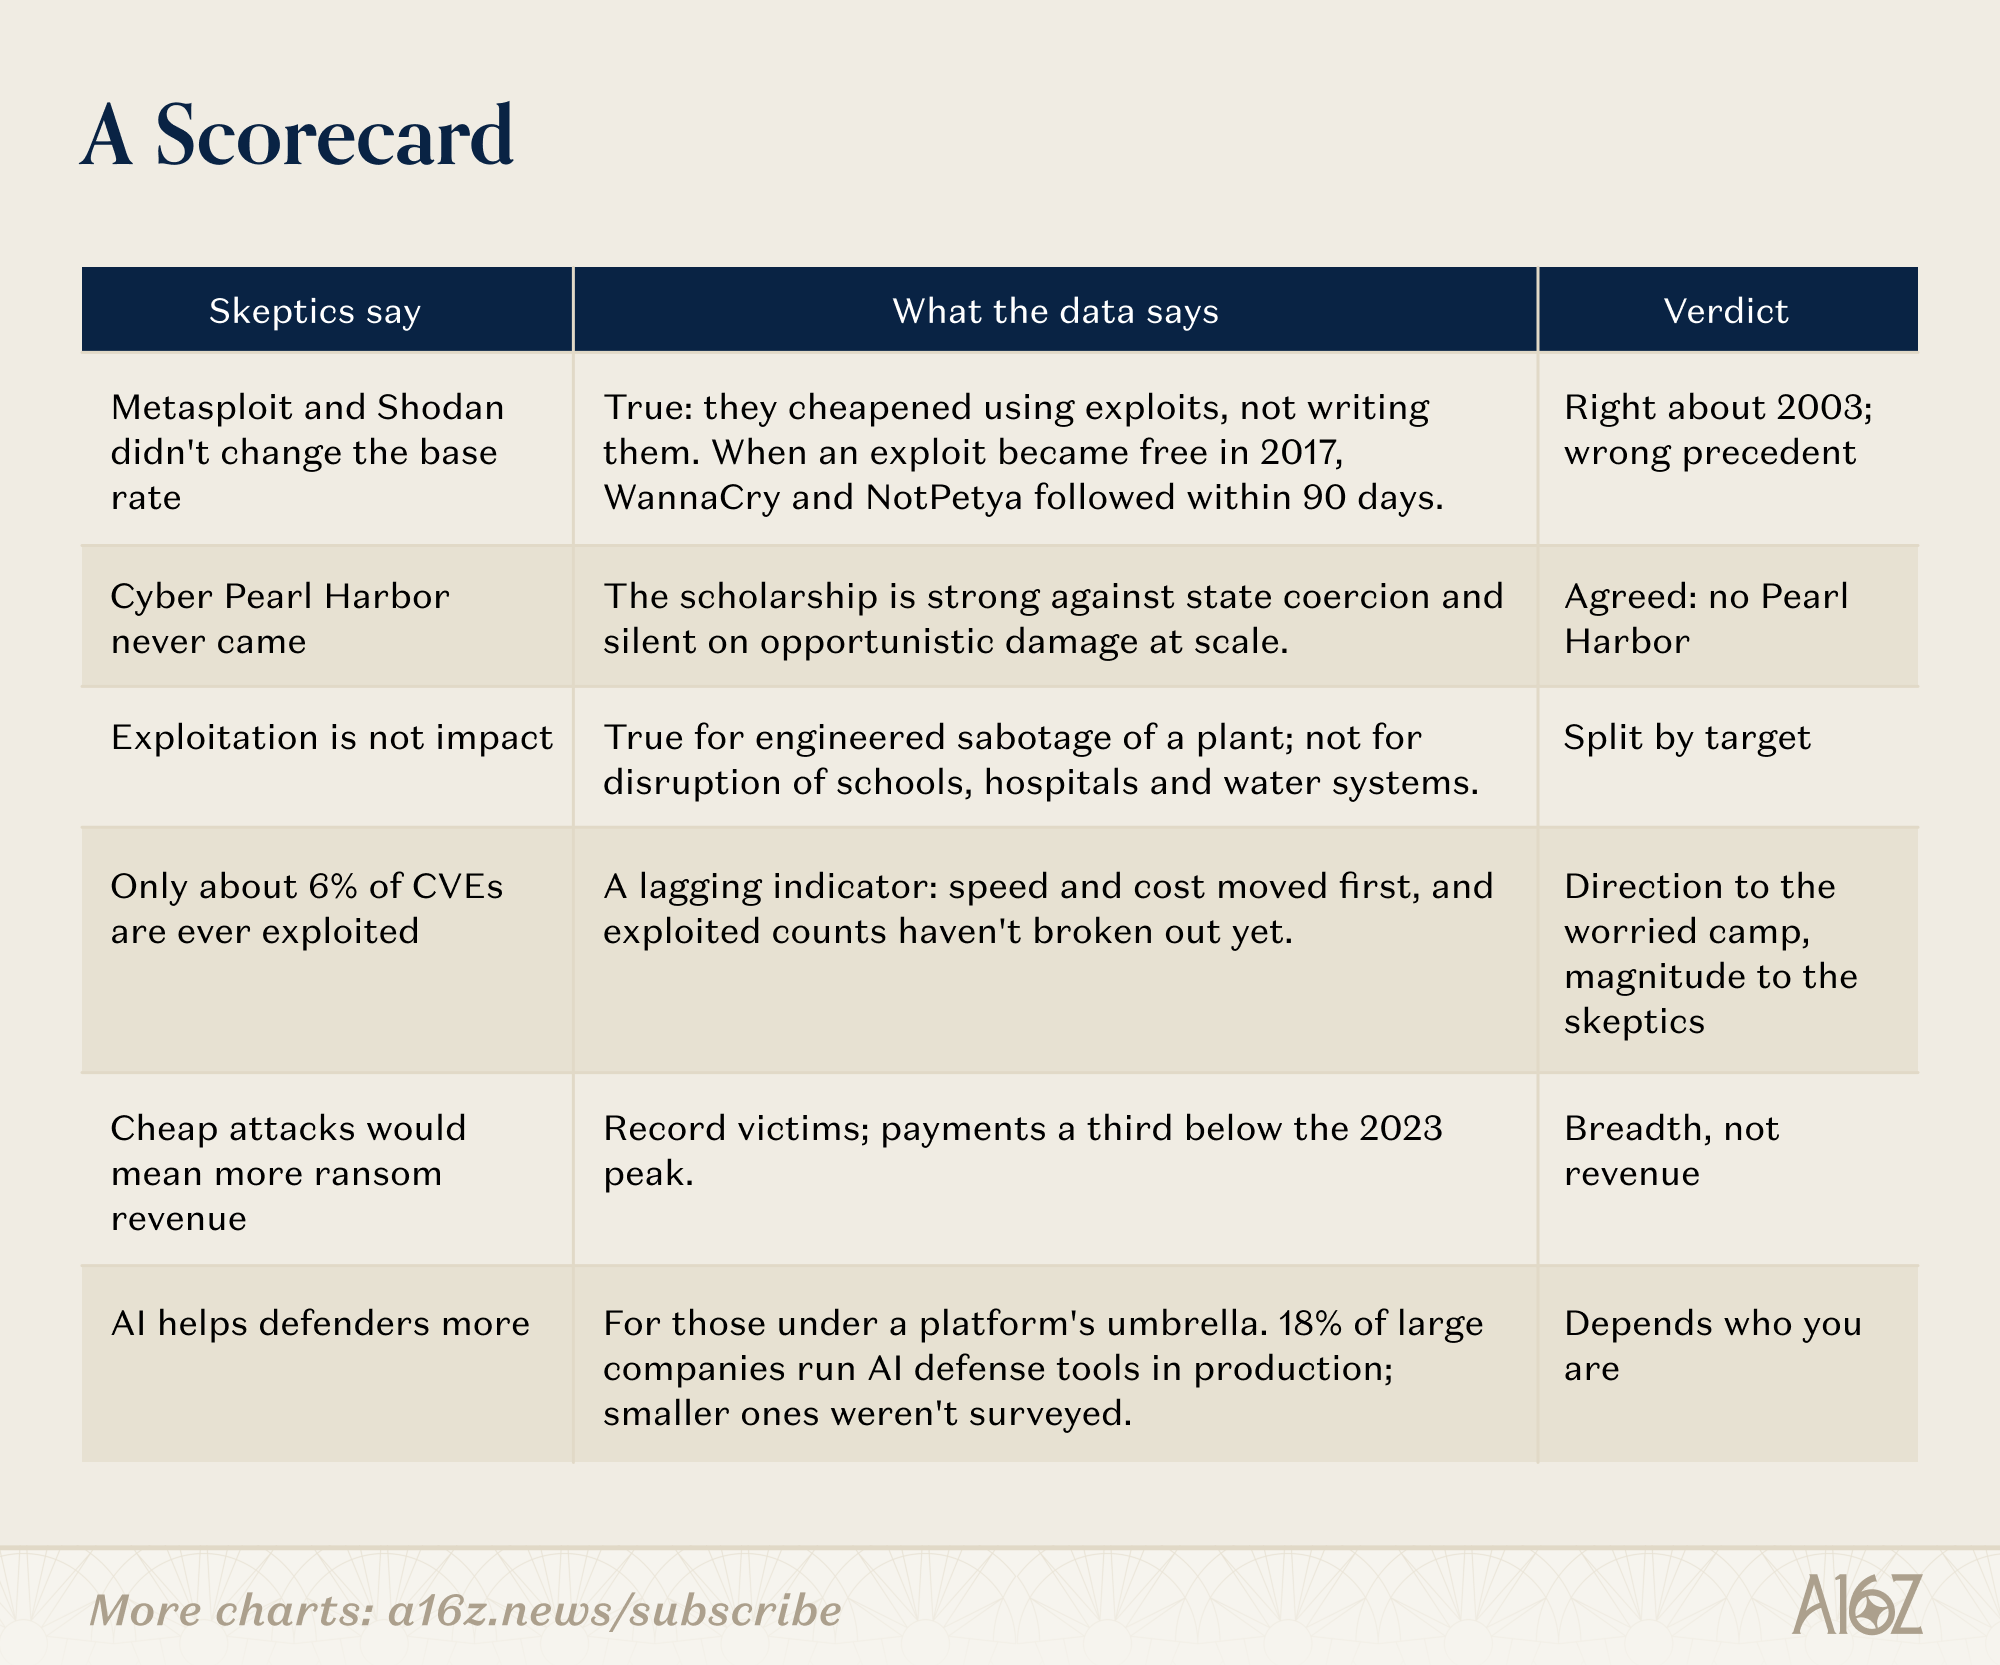
什么会改变我们的看法
两年之内我们就会知道,而且指标是公开的。
已利用漏洞数量。VulnCheck 在 2025 年统计到约 880 个。若 2027 年低于 1,200 个,说明怀疑派对规模的判断是对的;若高于 2,000 个,则意味着成本崩塌已经到来。作为参照,按长期 6% 的比例套用到 2025 年的 CVE 上,约为 2,900 个,相当于每天 8 个。
披露即遭利用。2025 年,29% 的已利用漏洞在 CVE 发布当天或之前就遭到攻击。若 2027 年这一比例超过一半,说明从攻击者一侧看,窗口已经关闭。
修补时间。DBIR 的中位数是 43 天。若 2028 年报告中低于 30 天,说明防御方适应了;若高于 60 天,那整个故事就只剩这个窗口。
野外 AI 发现的漏洞。迄今为止,AI 发现的漏洞中只有 1.3% 被利用。若到 2027 年底仍低于 5%,说明 AI 发现对防御方的帮助大于攻击方。
受害者广度。勒索软件泄露网站受害者数量在 2025 年创下纪录。如果受害者数量继续上升而赎金支付下降,正如我们预期,损害正在向低端市场蔓延。
工业中断。大规模物理中断如今已经发生,却无人认领:10 月,数百家法国超市在一夜之间失去制冷;11 月 1 日,另外四个国家的门店也遭遇同样情况。如果到 2027 年底仍无一起被归因于 AI 驱动的入侵,那么“利用不等于影响”这一判断对工业系统依然成立。
破坏性攻击与勒索攻击。如果到 2027 年,破坏数据或设备(而非索要赎金)的重大事件占比持续上升,说明不受约束的行为者已经登场,赎金数字低估了实际损害。
二十三年的数据表明,打补丁不会自行加快。微软曾一度能通过修复 Windows 让互联网很大一部分变得更安全。这一次,没有任何一家公司独自拥有这个问题。我们赌的是:2026 年看起来不太像网络战的开端,而更像是一个漫长而昂贵的蠕虫时代的开端——对所有没有平台可庇护的人来说如此,对少数价值高到平台本身值得被攻击的目标来说也是如此。

本通讯仅供参考,不应作为法律、商业、投资或税务建议的依据。此外,本内容不构成投资建议,也不适用于任何 a16z 基金的投资者或潜在投资者。本通讯可能链接到其他网站,或包含从第三方来源获得的其他信息——a16z 未独立核实此类信息,也不对其当前或持续的准确性作出任何陈述。如果本内容包含第三方广告,a16z 未审查此类广告,也不认可其中任何广告内容或相关公司。文中提及、引用或描述的任何投资或投资组合公司,并不代表 a16z 管理的所有投资工具的全部投资;完整投资列表请访问 https://a16z.com/investment-list/。其他重要信息请见 a16z.com/disclosures。您收到本通讯是因为此前已选择订阅;如果您希望不再接收未来的通讯,可以立即退订。
来源:a16z:News · a16z.news